
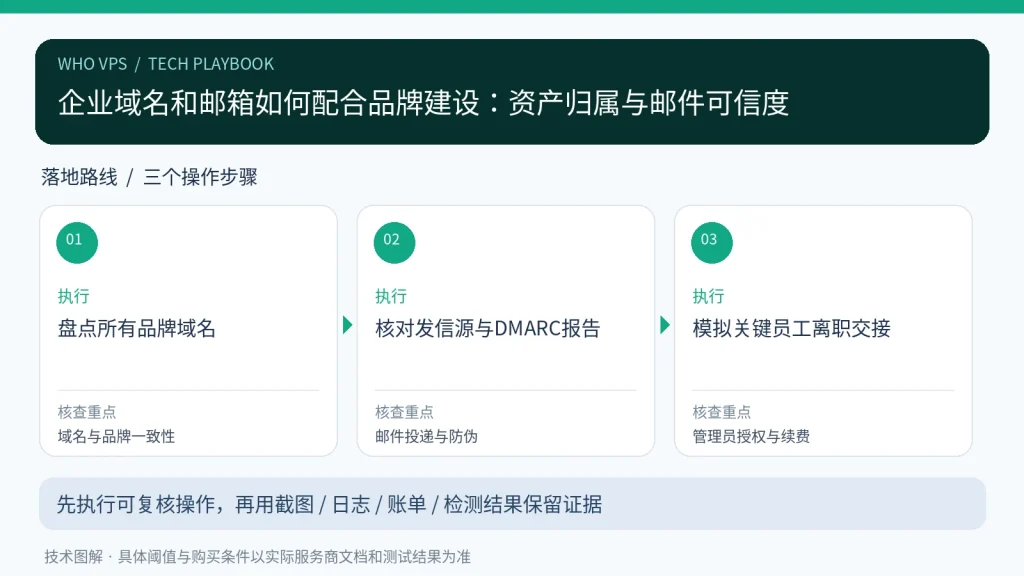
自有域名和企业邮箱能提供一致的品牌身份,但专业形象不是买下.com就自动形成的。更重要的是域名资产归属、稳定收发与公开联系方式的一致性。
域名应该由企业统一管理
公司而非单一员工或外包人员应掌握注册商账号和恢复渠道,记录续费日期、解析托管商、DNS修改权限与资产台账。官网和常用邮件地址优先使用清晰简短且易辨识的写法。
域名邮箱需要可信认证
按照服务商提供的实际DNS值配置MX、SPF、DKIM和DMARC,逐步从监控策略过渡到更严格的策略。网站联系表单、CRM与营销系统可能有不同发信源,必须统一列入清单。
防止账号与品牌冒用
为管理员和财务邮箱开启多因素认证,建立离职交接机制;对外公示的域名和邮箱要与网站页脚、合同及支付通知一致,降低仿冒识别成本。
上线或采购前的核对清单
| 检查项目 | 操作与验收 |
|---|---|
| 域名与品牌一致性 | 盘点所有品牌域名;请保留与该步骤相应的截图、日志或服务条款供复核。 |
| 邮件投递与防伪 | 核对发信源与DMARC报告;请保留与该步骤相应的截图、日志或服务条款供复核。 |
| 管理员授权与续费 | 模拟关键员工离职交接;请保留与该步骤相应的截图、日志或服务条款供复核。 |
品牌域名被用于冒名发信怎么办?
先确认合法发送源的SPF与DKIM部署状态,再启用DMARC报告收集和渐进策略;同时保护DNS控制台、管理员邮箱和域名注册账号。DMARC策略也不能取代员工识别钓鱼、供应商验证和离职权限回收,多层制度共同决定风险。
限制条件与风险提醒
品牌一致性是信任线索,但不能单独保证邮件必达、反诈骗或搜索排名。
参考依据与延伸阅读
以下资料可用于复核概念与条件,具体产品功能及地区网络表现仍需实测或核对服务商合同:
- Microsoft 365 域名 DNS 记录说明:邮件服务部署需按服务商提供的实际 DNS 值设置并核对解析。
- Microsoft 邮件认证故障排查:区分 SPF、DKIM 与 DMARC,验证邮件头与身份认证。
站内延伸阅读:企业域名与邮箱注册全流程:DNS配置、邮件认证与安全检查;企业邮箱注册与开通指南:选服务商、配DNS及员工上线。


交流与讨论2 条评论
评论已关闭。