
海外服务器并不存在一张对所有网站都强制要求的“国际合规证书”。真正需要确认的是业务所在地、用户数据种类、监管义务和合同中的服务范围。
先问清楚适用法律
是否服务欧盟个人、是否处理支付信息、是否涉及中国境内用户数据或特定行业数据,决定应检查哪些法规与跨境传输要求。GDPR 是法律规范,不是任何海外服务器都必须出示的一张“GDPR认证”;数据处理者合同、跨境传输机制与组织措施需要逐项落实。
看懂常见审核材料
ISO/IEC 27001 是组织信息安全管理体系相关的认证,不等于所购单台 VPS 自动符合所有安全要求;SOC 2 报告与 PCI DSS 范围也必须核对覆盖的法人实体、服务、机房和审计周期。HTTPS证书用于网站身份验证与加密通信,和企业合规认证不是同一回事。
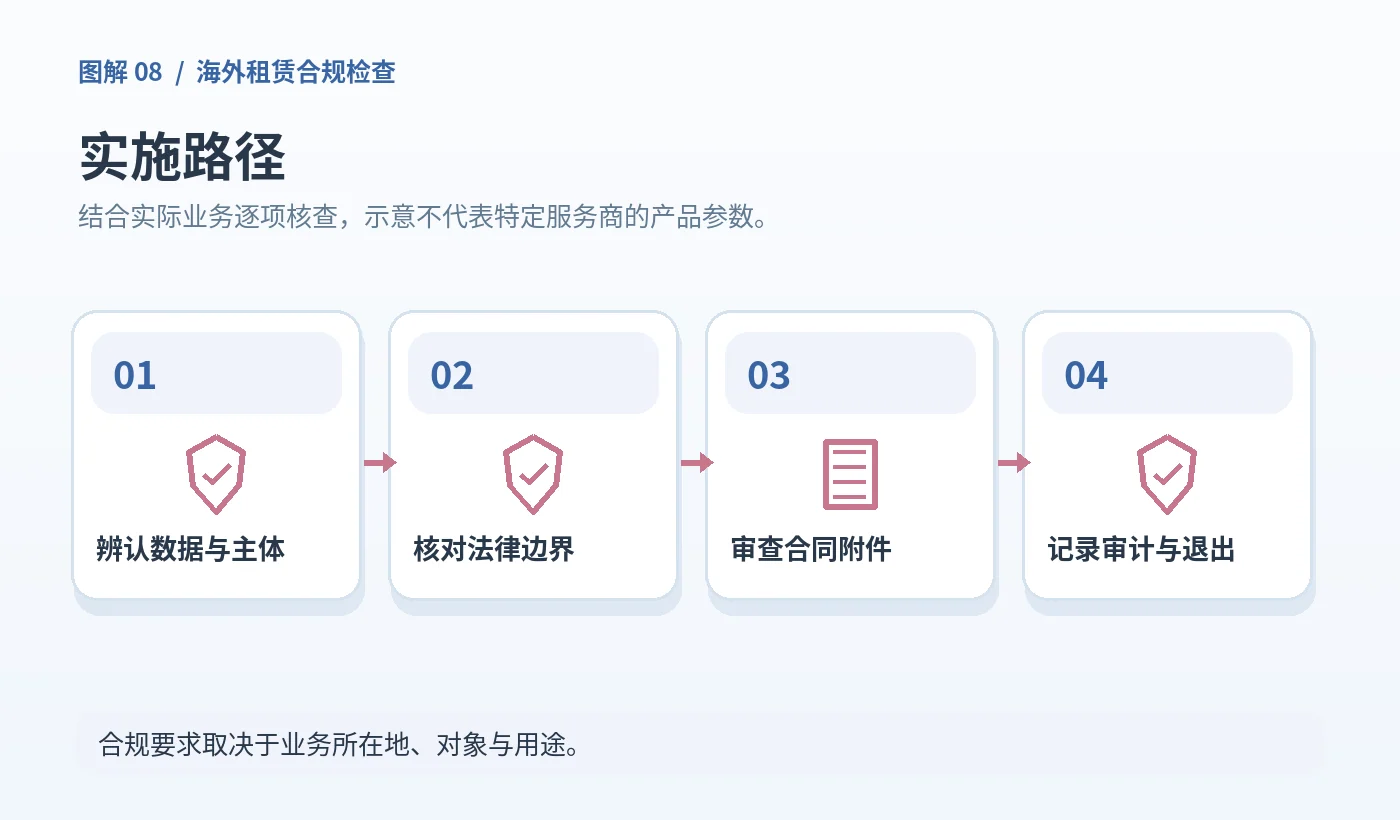
图示:海外租赁合规检查——整体结构或执行步骤(原创信息图,须结合实际条件核验)。
合同与技术措施同等重要
采购条款要明确数据中心位置、分包商、日志与备份保存期限、删除数据的执行方式、安全事件通报时效、SLA 赔付规则。技术上采取密钥管理、访问审计、最小权限、传输加密和加密备份,不能用一张证书取代运维防护。
可直接使用的验收问题
请商家提供相关认证/报告的范围页、数据处理协议样本和删除政策;对照业务风险逐条记录适用、已满足、待整改,不适用事项也写清原因。
如何向服务商索取能用于审计的材料
审核单里不要简单填写“已通过ISO”或“支持GDPR”。先写明确的业务处理活动(例如存储欧洲客户订单信息),再要求商家说明数据控制者/处理者角色、实际存储位置、分包商、删除期限、事件通报和可能的跨境传输机制。认证和报告须同时记录签发机构、覆盖组织、适用服务、报告期与例外事项。
| 文档 | 它通常能帮助判断 | 它不能直接证明 |
|---|---|---|
| ISO/IEC 27001相关认证 | 指定范围的信息安全管理体系 | 某个VPS配置没有漏洞 |
| SOC 2报告 | 描述服务组织控制测试及例外 | 所有地区与新产品都在范围 |
| DPA/隐私条款 | 数据处理责任与合同约束 | 实际部署永不违规 |
把数据分类作为合同谈判的起点:公开静态站点、普通用户账号、支付信息或医疗数据,对存储位置和安全管理的需求可能完全不同。涉及特定法规时,由具备相应资质的法律/合规团队审定适用条件。
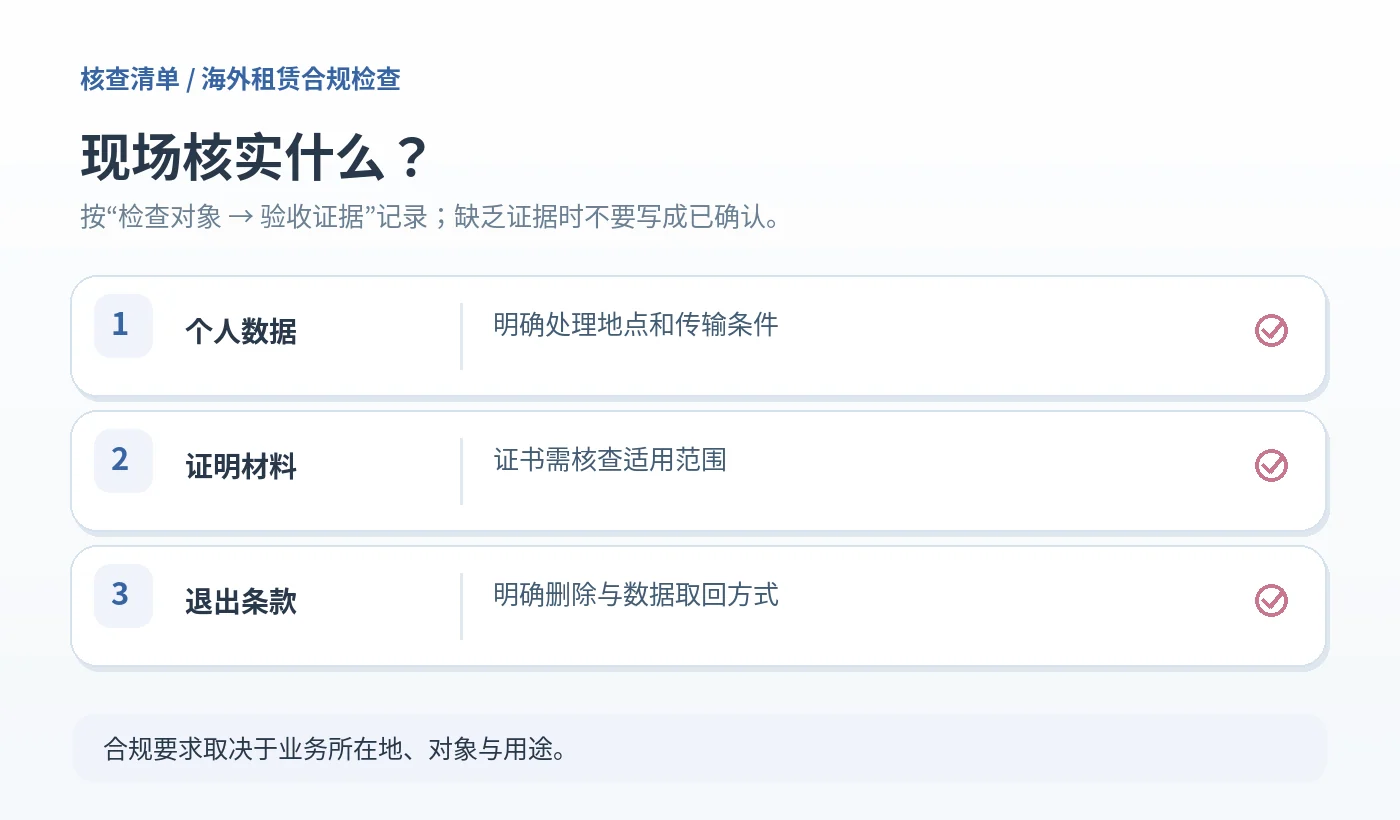
图示:海外租赁合规检查——采购核查与技术验收清单(原创信息图,须结合实际条件核验)。
上线或采购前的最终检查
- 确认数据主体与业务所在司法辖区
- 核对认证报告有效期及覆盖服务
- 检查DPA、跨境传输和删除条款
- 保留法律团队签署的风险评估
注意:本文是采购风控框架,不构成某国家或行业的法律合规结论。
进一步阅读
与当前问题相关的延伸内容:免备案服务器怎么选:大陆与境外接入区别及合规风险。
官方资料与参考依据
- 欧盟委员会对向欧盟/欧洲经济区外传输个人数据的法规条件予以说明。:欧盟委员会对向欧盟/欧洲经济区外传输个人数据的法规条件予以说明。
- 欧盟委员会说明跨境个人数据传输标准合同条款SCC的法律用途。:欧盟委员会说明跨境个人数据传输标准合同条款SCC的法律用途。


交流与讨论2 条评论
评论已关闭。