
电商网站使用的是满足信任链和域名验证要求的有效 TLS 证书,“空白证书”并不是可以直接用于生产交易的可信身份凭证。
什么才是可用的服务器证书
典型签发流程包括:服务器生成私钥和证书签名请求CSR,证书颁发机构验证域名控制权,再签发绑定公钥与域名信息的证书。证书有有效期和签名链,浏览器必须能验证链路和主机名;尚未签发的模板无法完成这一验证。
TLS保护的是传输链路
浏览器与服务器协商TLS,用会话密钥保护通信内容,证书让浏览器核对服务端身份。它不决定员工能否修改订单,也不能证明商家没有欺诈行为;账户权限、支付接口和服务器安全都要单独管理。
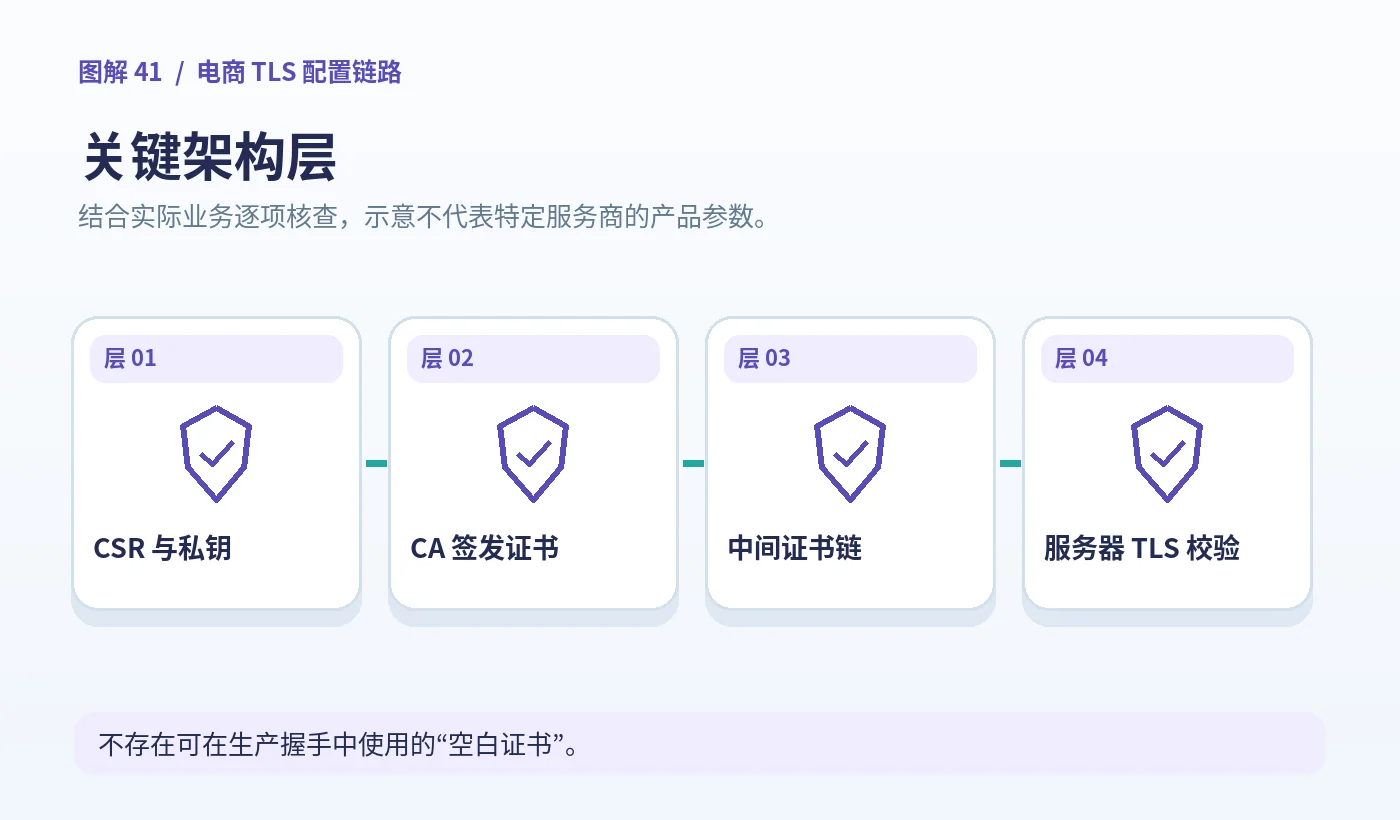
图示:电商 TLS 配置链路——整体结构或执行步骤(原创信息图,须结合实际条件核验)。
上线检查清单
使用受信任CA签发正确域名证书,部署完整中间证书链,确认HTTPS站点默认启用、证书自动续期报警可用;将HTTP入口合理重定向到HTTPS,检测混合内容与错误的反向代理头。
私钥与业务风控
私钥不能进入公开仓库或发给无关第三方;终止TLS的CDN、负载均衡和源站各有自己的证书与安全边界。支付等敏感业务还需要最小权限、日志审计和独立的支付服务安全要求。
“空白证书”不能在生产TLS中使用
严格说来,未签发、没有有效签名或缺少主体信息的“空白证书”不是可用于浏览器信任验证的正式网站证书。正确流程是私钥生成、创建 CSR(证书签名请求)、通过CA控制权验证、取得最终签发证书并部署完整中间证书链。CSR不是证书,证书本身通常也不包含应对外公开的私钥。
# 查看已经生成的CSR(只读),不会泄露本地私钥:
openssl req -in request.csr -noout -text
# 查看证书的主体、签发者、有效期:
openssl x509 -in certificate.pem -noout -subject -issuer -dates
| 文件/实体 | 真正用途 | 常见错误 |
|---|---|---|
| 私钥 | 在服务器上证明持有对应密钥 | 上传到公开仓库 |
| CSR | 向CA申请签发证书 | 当成可用TLS证书 |
| 终端证书+中间链 | 建立到可信根的验证路径 | 只部署叶子证书 |
处理电商支付时还必须验证业务授权和支付回调签名;TLS只能保护传输和验证连接身份,不能代替交易风控与业务系统的权限校验。
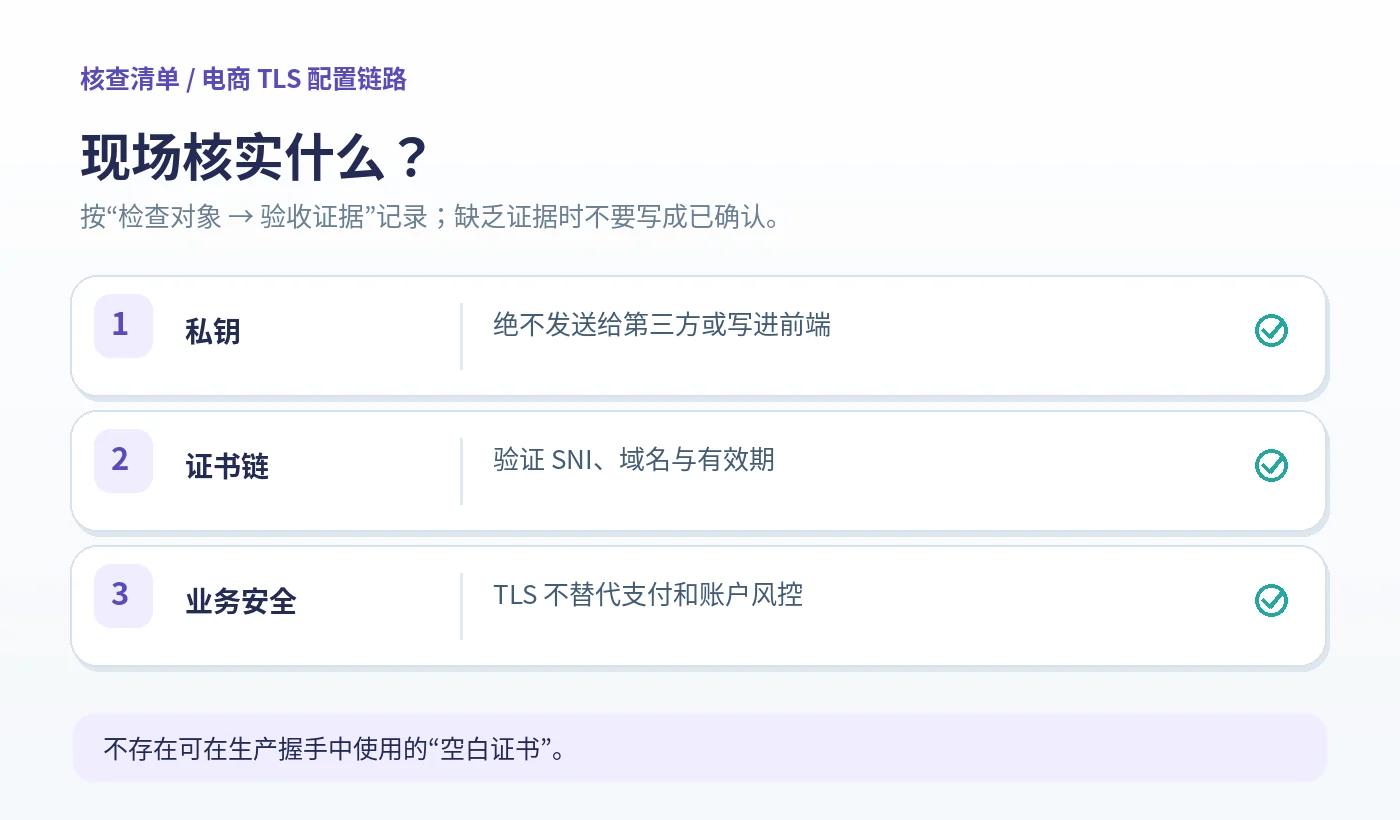
图示:电商 TLS 配置链路——采购核查与技术验收清单(原创信息图,须结合实际条件核验)。
上线或采购前的最终检查
- 确认CA签发链和域名匹配
- 保护私钥并演练证书轮换
- 验证HTTPS自动续签和TLS配置
- 分离证书身份验证与业务RBAC权限
注意:不能把未签发的“空白证书模板”写成具备数字签名的信任根。
进一步阅读
与当前问题相关的延伸内容:免费SSL证书与付费证书有什么区别:验证级别和服务保障。
官方资料与参考依据
- Let’s Encrypt官方说明ACME协议的域名控制验证和签发流程。:Let’s Encrypt官方说明ACME协议的域名控制验证和签发流程。
- Let’s Encrypt官方文档介绍证书链及根证书/中间证书的信任关系。:Let’s Encrypt官方文档介绍证书链及根证书/中间证书的信任关系。
🧩 解决方案
⏳ 值得细读
📲 移动优化
瞎逼
📐 设计精美