
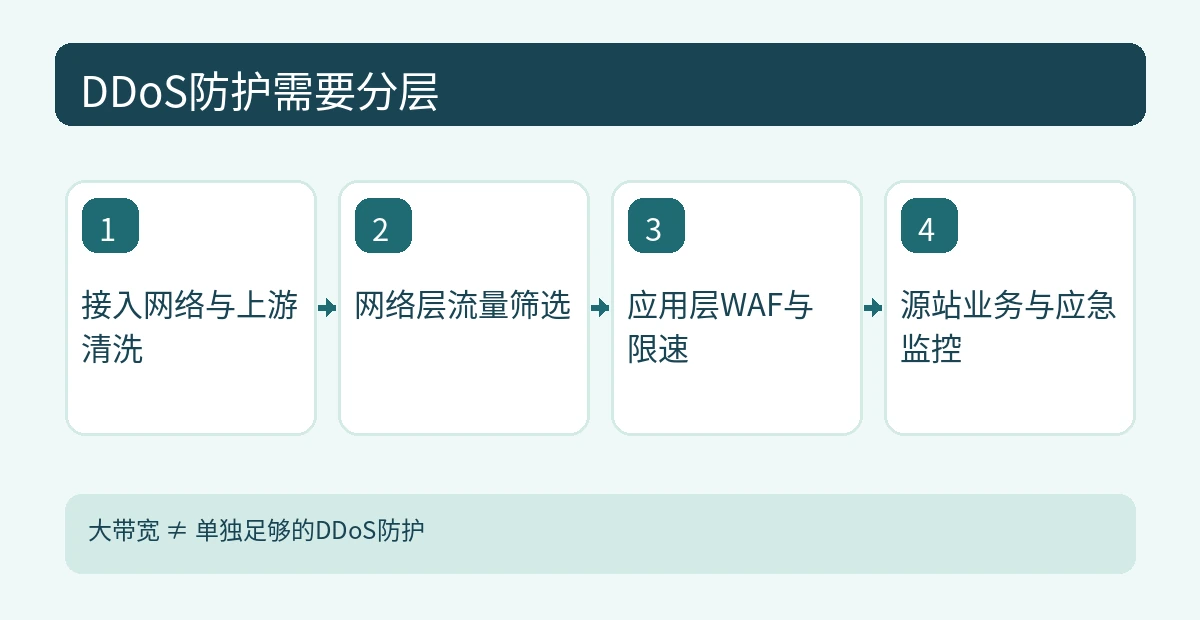
大带宽能承载更多正常流量,但不能自动抵御任意规模的DDoS。真正有效的方案需要网络层清洗、应用层过滤、源站保护和明确的事件响应职责。
区分链路拥塞与应用打满
以SYN/UDP洪泛为代表的网络层攻击可能直接耗尽上游带宽,需要运营商或清洗中心在流量进入源站前处置;面向HTTP接口的高频请求则可能需要WAF、速率限制、Bot策略、缓存和应用侧资源保护。
购买时必须问清四个问题
第一,抗攻击标称值是全平台总容量还是单IP保障;第二,清洗节点和回源链路位于哪里;第三,误封及切换时限是多少;第四,被攻击时IPv4、IPv6及业务端口是否均受保护。不要把香港节点宣传的“CN2”“大带宽”“防护容量”视为同一种服务。
构建回退与证据
准备DNS切换/备用站点与日志留存,限制源站仅允许可信代理回源;模拟单IP不可用及应用峰值。攻击时先确认入口链路、连接异常和服务响应,事后复盘而非只看流量峰值。
香港服务器的带宽预算与抗攻击能力要分开采购
对正常访问,带宽容量决定多大峰值流量可以通过;对 DDoS,运营商是否能在上游识别和清洗恶意报文才是关键。即便购买 1Gbps 国际带宽,也不能推定能抵御等量乃至更大规模的 SYN/UDP 洪泛。反过来,宣传“100Gbps 高防”也要问清是否覆盖特定 IP、协议、端口和攻击类型。
适合不同业务的保护组合
网站可优先使用 CDN/WAF 隐藏源站并缓解应用层请求洪泛;游戏服需要核实 UDP 防护和会话保持,不能简单套用 HTTP 缓存;API 服务还要配置身份认证、速率限制和容量告警。所有场景都应保留源站防火墙白名单、监控基线、应急工单入口及能够隔离恢复的备份。
采购前让厂商书面回答
攻击超出套餐清洗门槛时是自动封禁还是按量收费?跨网访问拥塞时如何排障?攻击日志可以导出吗?是否允许自定义端口及回源白名单?这些比单独一个“高防 G 数”更能判断高峰期是否可控。
让“高防”报价可以真正比较的五个问题
- 清洗中心位于机房上游、同机房还是第三方网络?发生攻击时是否会强制牵引流量到另一地区?
- 网络层对 SYN、UDP 及放大反射流量分别有什么自动策略?应用层是否含 WAF 和机器人防护?
- 保护的究竟是单个 IPv4、整段地址还是域名?自定义 UDP/TCP 服务端口能否接入?
- 攻击达到合同阈值后会限速、空路由、升级套餐还是额外收费?
- 是否提供攻击日志、工单事件记录及恢复后的故障复盘材料?
对网站,源站 IP 可能因邮件、旧 DNS 记录或主动连接被暴露;即使 CDN 在前面,仍需用防火墙限制仅允许可信回源。采购前可与厂商共同执行不影响第三方的授权故障切换演练。
📊 结构清晰