
如果你持有IP地址段或管理租用前缀,配置RPKI时最危险的情况并不是“没建ROA”,而是把自己的合法BGP路由配成Invalid。WHO VPS技术编辑建议先收集真实的Origin ASN和前缀,再创建最小授权,验证传播无误后才扩大覆盖面。RPKI主要验证BGP起源,它不验证整条AS Path,更不能保证阻断所有路由劫持。
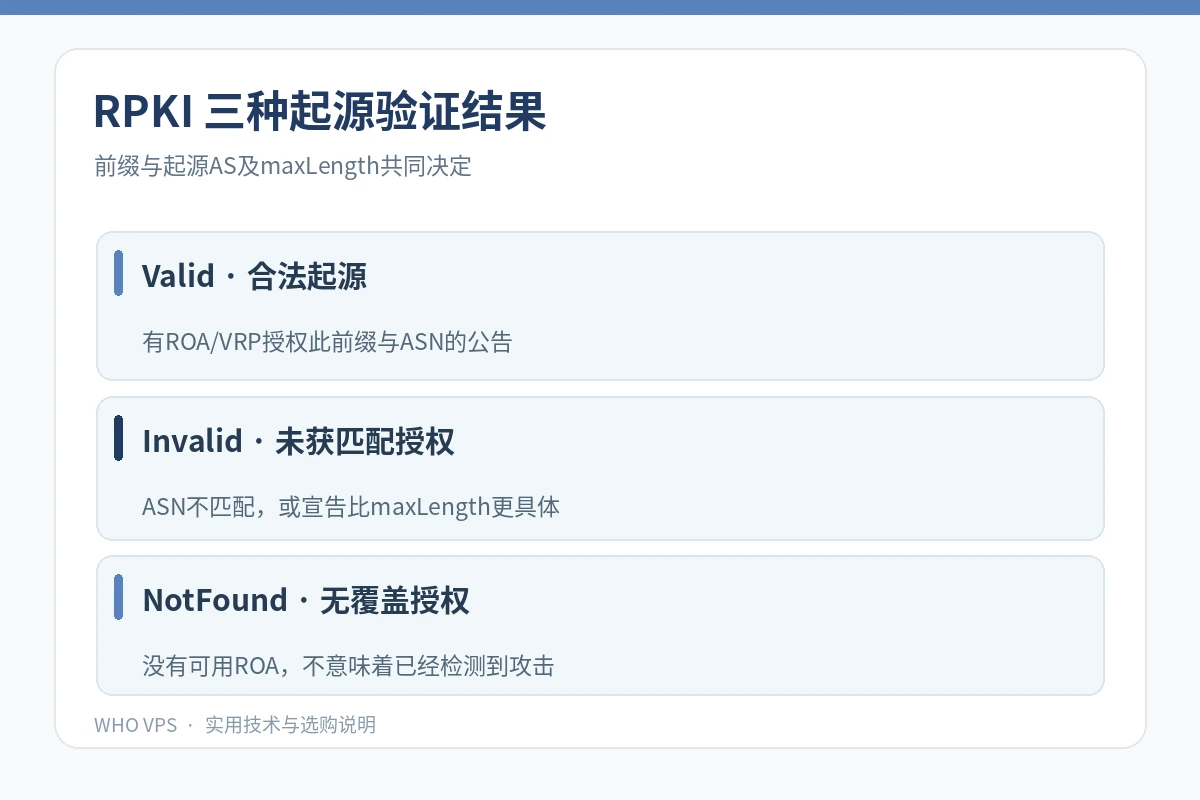
先弄清三个结果,再打开管理界面
| 状态 | 出现条件 | 处理方式 |
|---|---|---|
| Valid | 存在与前缀、Origin ASN及maxLength匹配的ROA | 核对实际宣告与期望一致 |
| Invalid | 存在覆盖该前缀的ROA,但ASN错误或宣告更细于maxLength | 及时排查错误配置;部分网络可能过滤该路由 |
| NotFound / Unknown | 没有匹配该宣告的覆盖ROA | 传统路由策略仍适用,不应误说“会被全网丢弃” |
例如管理文档示例前缀 192.0.2.0/24,实际仅宣告该/24;若ROA设置Origin AS64496、maxLength=24,该/24公告满足授权,但试图公告该网段的/25将超出maxLength而可能被判为Invalid。反过来,随意将maxLength放宽到/32,会扩大被认可的子前缀范围,因此应按真实路由规划设置。192.0.2.0/24和AS64496是文档示例专用资源,不用作生产配置。
ARIN 在线创建ROA:从账户权限开始
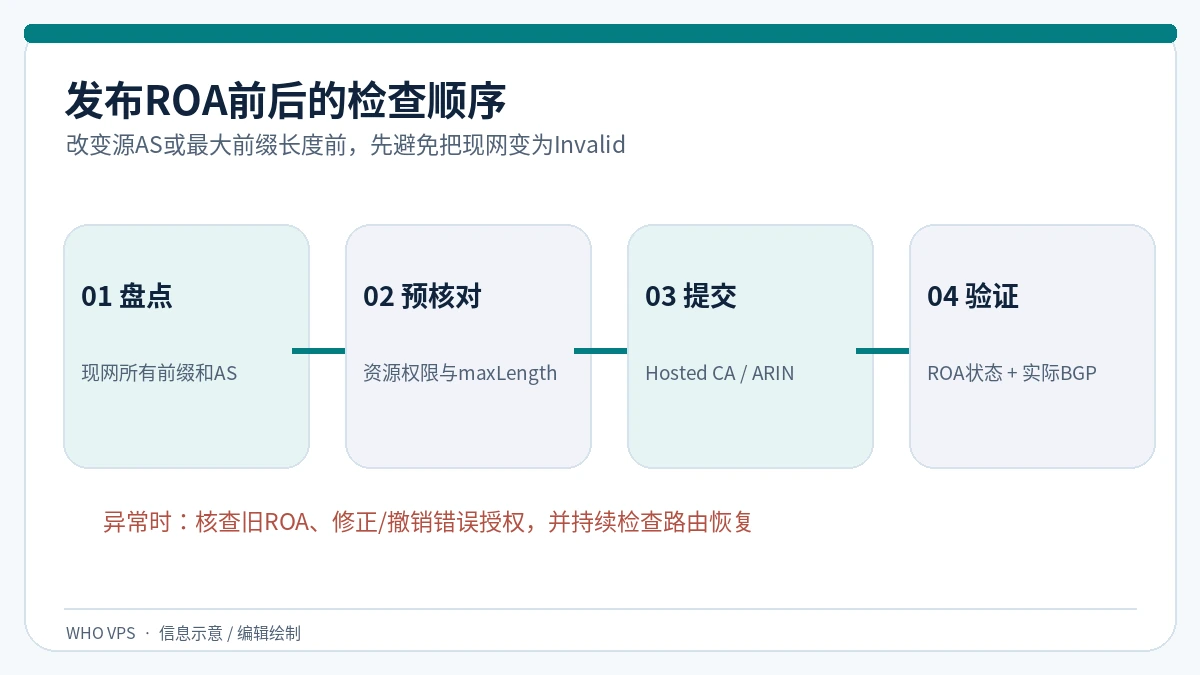
- 登录官方ARIN Online,在 Routing Security 进入对应组织的 Manage RPKI。
- 确认组织所管理的资源在资源证书覆盖范围内;普通下游租赁用户未必有权限直接创建,需联系资源证书持有方。
- 选择 Create ROA,填写Origin AS、精确前缀和最大前缀长度。不同Origin AS按实际多宿主设计另行授权。
- 检查Review页面,确认不会让已有合法宣告变为Invalid,再提交并等待发布与缓存传播。
ARIN 官方ROA使用文档明确了Routing Security、Manage RPKI与Create ROA路径,也强调ROA仅能针对资源证书覆盖的网段创建。
RIPE NCC 托管CA:如何创建与调整
- 登录RIPE NCC会员门户,选择关联的资源与RPKI/Hosted CA管理页。
- 在BGP Announcements / ROA区域查看当前宣告与拟授权的Origin ASN。创建ROA配置时填一个Origin AS、一个IPv4或IPv6前缀及maxLength。
- 最好先用最小必要的maxLength,并留意页面提示的潜在Invalid公告。保存后再在外部观测系统核查,不要把管理页面“保存成功”当作全网已经更新。
操作界面可能随产品更新变化,具体字段应对照RIPE NCC的Hosted CA文档。如果是委托管理的IP资源,通常要由相应资源证书管理员操作,而不是租户在自己的路由器上直接创建。
验证命令与失败排查
可访问RIPEstat官方接口说明,按目标ASN和网段查询状态;例如:
curl -sS "https://stat.ripe.net/data/rpki-validation/data.json?resource=3333&prefix=193.0.0.0/21"这是官方文档的示例请求,不是对用户资源的实测。核对返回的状态字段,并用另一条独立数据源检查真实BGP公告。发布后如遇路由消失,优先排查:origin ASN是否变更、/24是否被误写成/23、maxLength是否太严、旧ROA是否仍覆盖前缀、验证器同步是否延迟。
变更与回退要在同一维护窗口内完成
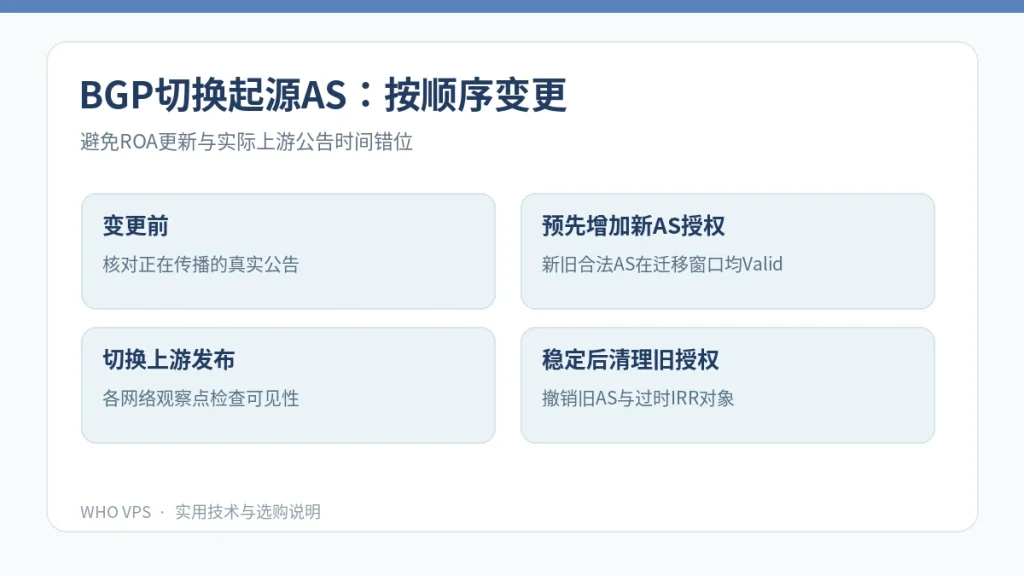
切换上游/AS之前,先准备新的ROA和实际宣告清单;在维护窗口通过新旧状态验证,尽量避免直接删除唯一可用的授权。若误发ROA导致Invalid,应由有权限者尽快修正或撤销错误配置,联系上游复核过滤结果,并持续观测路由恢复。由于RPKI有缓存和网络传播过程,“撤销成功”不等于所有网络立刻同步。
IP租赁相关的书面授权属于另一流程:LOA授权书怎么写可用于区分资源授权、ROA与上游接入。旧文介绍的38ip等租赁服务商可协助沟通,但只有掌握对应资源RPKI权限的主体才能合法创建相应ROA,不能承诺代办即能全网免劫持。
交流与讨论