
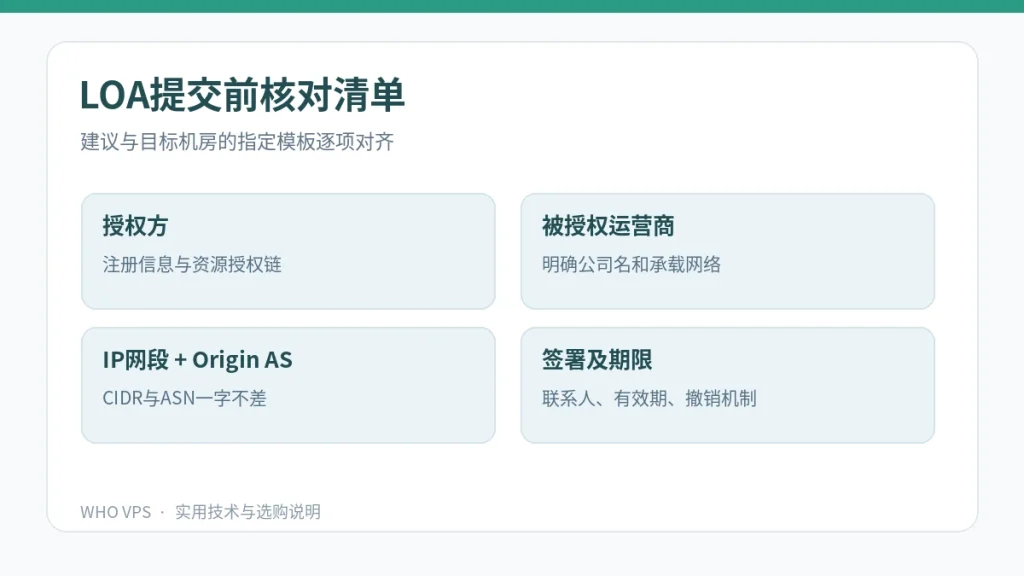
租来的IP段要放到另一家数据中心或运营商网络里宣告,上游往往会要求一份LOA(Letter of Authorization,授权书)。它最直接的用途,是让接收方确认:谁有权授权这个前缀、允许哪个网络使用或宣告、有效期到什么时候。LOA是书面授权,不是BGP路由配置,也不能替代RPKI中的ROA。
LOA、IRR route和ROA究竟有什么不同
| 材料 | 核心作用 | 谁负责 |
|---|---|---|
| LOA | 证明前缀持有方/授权方同意特定主体宣告或使用 | 有权授权的资源管理方签发,上游验收 |
| IRR route/route6 | 记录IP前缀与Origin ASN供运营商路由过滤参考 | 有相关maintainer权限者维护 |
| RPKI ROA | 密码学签名的前缀-源AS授权和maxLength | 具有资源RPKI管理权限的一方创建 |
| BGP会话 | 真正向邻居发布并传播前缀 | 网络运营方配置路由器与上游 |
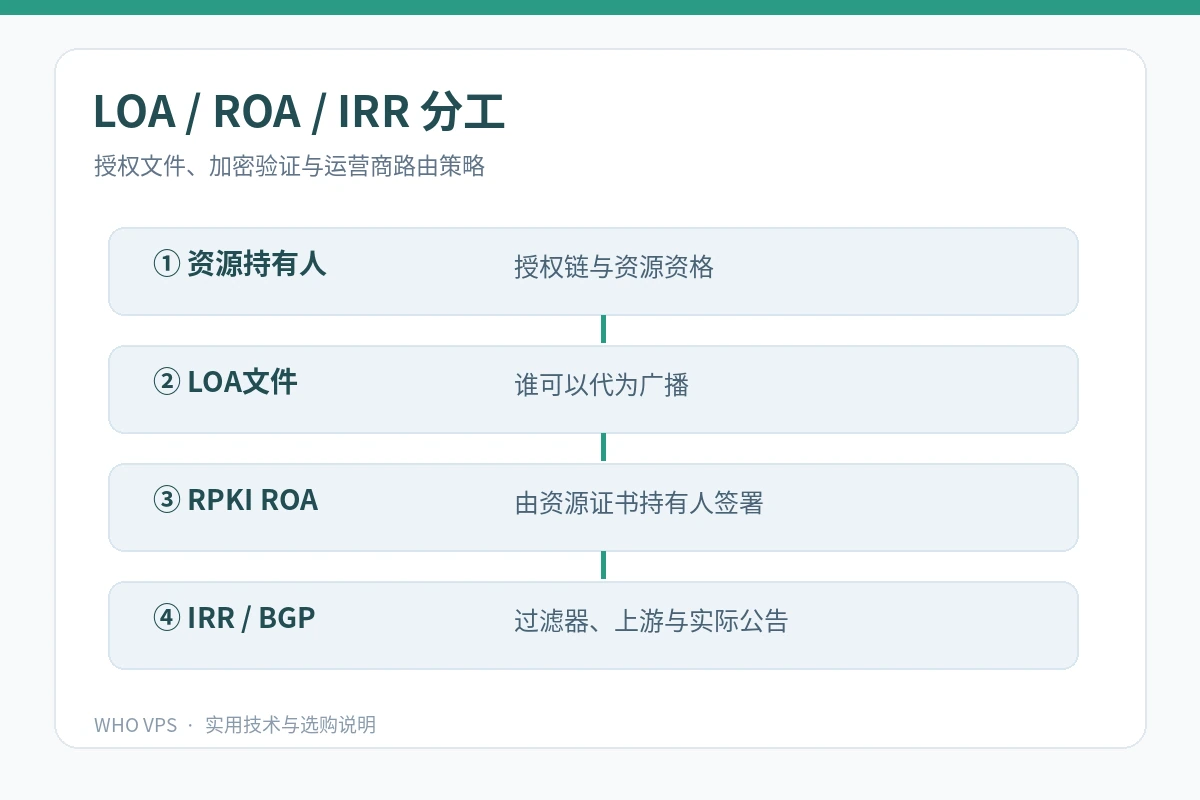
例如租用某个/24网段、交由自己AS向海外上游宣告:只拿到PDF授权书不能保证路由被接受。上游可能核验注册信息、route对象、ROA与反滥用联系人;任何一项不匹配都可能造成接入被拒或者路由无效。相关流程可参照RIPE Labs Anycast建设实践。
真正能交给机房的LOA,需要哪些字段
- 签发主体:法定名称、联系邮箱、签发人职位,必要时附验证方式。
- 被授权方:运营商/客户主体名称,及其组织联系方式。
- IP资源:准确写CIDR前缀,如
192.0.2.0/24(此处为文档保留示例地址,不用于真实路由)。 - 授权动作:明确是否允许BGP announce、上游接入、IP使用或特定机房部署;写清Origin ASN,例如
AS64496(示例私有用途ASN)。 - 生效和到期日期、撤销方式、工单编号/合同编号、签名日期。
可改写的英文LOA模板
LETTER OF AUTHORIZATION (LOA)
Date: [YYYY-MM-DD]
To: [Upstream Provider / Data Center]

We, [Registered Resource Holder / Authorized Organization],
authorize [Customer/Network Operator] to announce the following
IP prefix(es) via BGP, using Origin AS [ASN], through
[Upstream Provider], from [Start Date] until [End Date].

Prefix(es): [IPv4/IPv6 CIDR List]
Authorized Origin ASN: [ASxxxxx]
Purpose / Scope: [Service and facilities]
Abuse Contact: [abuse@example.com]
Verification Contact: [noc@example.com]

This authorization may be revoked by written notice from
the authorized resource holder.

Name / Title: [Name, Position]
Organization: [Legal Entity]
Signature: [Authorized Signature]
模板中的地址与ASN只是格式占位符。实际签发前先在对应RIR注册记录中核对资源方,再让机房确认是否要求盖章、数字签署、固定样式或出具授权链;不能自行冒用上游或资源持有者的名字。若租用关系还有二级转租,应让每一级转授权都能被追溯。
授权递交以后,还要验什么
先确认上游书面接收LOA,再核验IRR/ROA中前缀与ASN一致,最后检查BGP对等会话、实际收到的路由以及公网观测能否看见该起源ASN。ROA详情可阅读本站RPKI配置指南;常见实践也会要求在服务结束时撤销LOA和相关路由授权,避免旧授权被继续使用。
IP租赁商“免费LOA”究竟值在哪里
旧稿曾介绍厦门久服网络(38ip.cn)的IP租赁及配套LOA支持,并提到“400元/个C段起”的历史宣传。评估这类服务时,重点问签发方是否真的有权代表资源方、是否配套IRR与ROA、变更起源AS要多久、退租后多久撤销、是否有上游接入成功的验收流程。仅有“免费提供”四个字还不能证明文件有效。可以从其商家原文官网地址了解服务,再向资源方与上游分别确认。
交流与讨论