
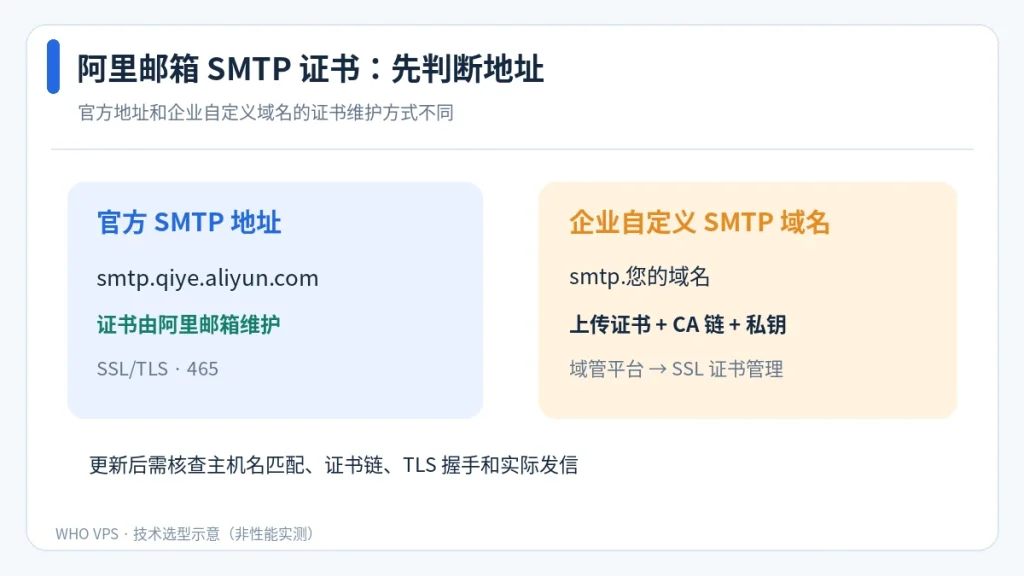
“阿里邮箱企业版如何更换 SMTP 证书”首先要分清你连接的是阿里邮箱官方服务器,还是企业自己配置的 SMTP 域名。两者处理方式完全不同:连接 smtp.qiye.aliyun.com 时,阿里邮箱已经部署有效的 SSL/TLS 证书,用户无需也不能通过本地替换文件的方式修改官方服务器证书;连接 smtp.你的域名 时,才需要在邮箱域名管理后台维护对应的证书。
一、先判断你属于哪一种情况
| 当前 SMTP 主机名 | 是否需企业上传证书 | 优先操作 |
|---|---|---|
smtp.qiye.aliyun.com |
否 | 使用 SSL/TLS 465,验证系统时间、CA 信任链和客户端配置 |
smtphk.qiye.aliyun.com(香港地址) |
否 | 按对应地区官方端口配置 |
smtp.example.com(示例自定义域名) |
通常需要 | 核对解析、证书域名、证书链与私钥,然后后台上传 |
阿里邮箱2026 年更新的官方 SMTP 配置文档明确给出发信地址 smtp.qiye.aliyun.com、SSL 端口 465,并说明 SMTP 的 80 和 587 端口暂未开通。不要将“阿里云邮件推送 Direct Mail”的 smtpdm.aliyun.com 配置误当成“阿里邮箱企业版”的服务器配置,两者属于不同产品。
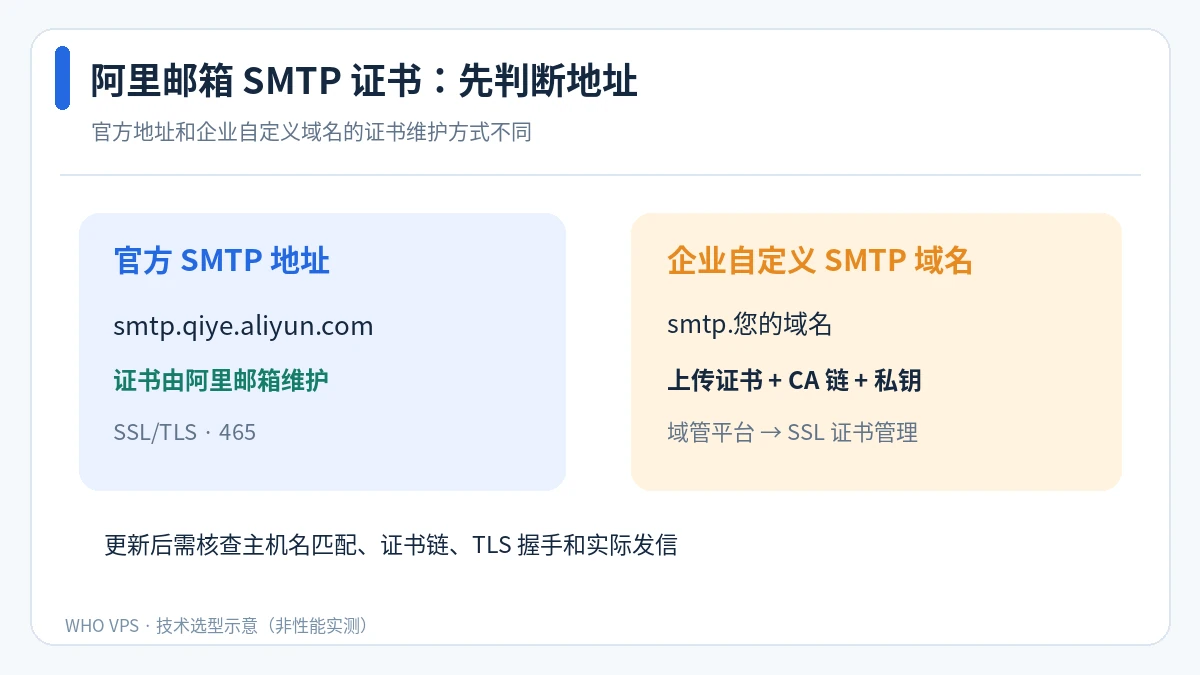
二、使用官方 SMTP:正确做法不是上传证书
- 在 Outlook、Foxmail、程序环境变量中确认 SMTP 主机为
smtp.qiye.aliyun.com。 - 设置端口 465,选择 SSL/TLS(连接建立即加密),而不是把 587 的 STARTTLS 配置照搬过来。
- 确认操作系统时间与根证书信任库正常;不要因为证书报错就关闭证书验证。
- 若身份认证失败,核对企业管理员是否允许第三方客户端,是否必须使用独立的“第三方客户端安全密码”。
证书报错和 SMTP 登录失败属于两类问题。如果 TLS 握手已成功但返回账号认证错误,更换服务器证书并不能解决问题。
三、使用企业自定义 SMTP 域名:证书更换步骤
以下适用于邮箱域名管理平台开放 SSL 证书上传能力、并已配置相应自定义域名的情况。不同企业账号与控制台版本显示名称可能略有差异。
- 检查域名:确认要给客户端使用的域名(例如
smtp.example.com)已经按阿里邮箱要求配置 DNS 解析;同时核对证书的 SAN 是否包含这一具体域名。mail.example.com的单域名证书并不天然覆盖smtp.example.com。 - 签发或续期:向可信 CA 获取证书,保存证书 PEM、正确顺序的中间 CA 链和匹配的私钥。建议先保留现有配置供回滚。
- 进入后台:登录企业邮箱域管平台,依次打开 企业定制 → 域名管理 → SSL 证书管理 → 上传证书。
- 上传三项材料:按页面要求填写证书文件、证书链文件和证书私钥,内容应与 PEM 原始文本一致,不要多复制说明文字。
- 保存并等待配置生效:确认管理员页面反馈,再进行客户端握手验证。不要只凭上传成功提示认定所有接入节点都已经切换。
具体上传入口和 PEM 证书链要求见阿里邮箱官方证书上传说明。私钥属于敏感资产:不要发送到工单公开附件、群聊或第三方在线证书检测网站;若怀疑泄露,应按 CA 流程轮换并撤销旧证书。
四、用 OpenSSL 验证新证书是否真正生效
在具备 OpenSSL 的电脑上,对你实际配置的主机名检查证书链与域名。以下是官方地址的示例:
openssl s_client \
  -connect smtp.qiye.aliyun.com:465 \
  -servername smtp.qiye.aliyun.com \
  -verify_hostname smtp.qiye.aliyun.com \
  -verify_return_error </dev/null
自定义域名则将命令中的主机名全部替换为真实 smtp.公司域名;检查 Verify return code、证书 SAN、到期时间、颁发机构与返回的证书链。此命令只检验当前终端到目标服务的 TLS 连接,不能验证发信账号或所有地域节点。要完成验收,还需用测试账号成功发出一封不含敏感内容的测试邮件,确认投递日志和收件结果。
五、更新后还报错?按症状排查
- hostname mismatch:证书 SAN 不包含 SMTP 主机名;检查是否误用 Webmail 的
mail.域名证书。 - unable to get local issuer certificate:中间证书链缺失或终端 CA 库过旧,先补齐链而非关闭验证。
- connection refused / timeout:检查 465 出站限制、DNS 是否指向邮箱服务、地区出口策略;不能简单地改用 587。
- 535 authentication failed:优先核查第三方客户端登录权限、账号状态和客户端安全密码,而不是证书。
- 只有部分客户端异常:对比其 SMTP 主机名、信任根证书与 TLS 版本,排除本地代理干扰。
六、如何设计低风险的更新窗口?
建议在证书到期前完成续期,把“证书可用”与“邮件确实能发出去”分两步验收:先备份当前 PEM(安全存放),再做 DNS、TLS、客户端投递测试。如果多端接入,先从一台内部测试终端开始,确认稳定后通知用户切换。遇到大面积失败,应对照变更记录撤回新的自定义域名设置,或临时使用有官方证书的 smtp.qiye.aliyun.com(需同时更新客户端主机名)。
最终判断:官方 SMTP 地址无需企业手工更换证书;企业自定义 SMTP 域名按域管平台流程上传并验证。不要把 SMTP 证书问题和阿里云 ECS 的 25 端口限制混为一谈。



交流与讨论