
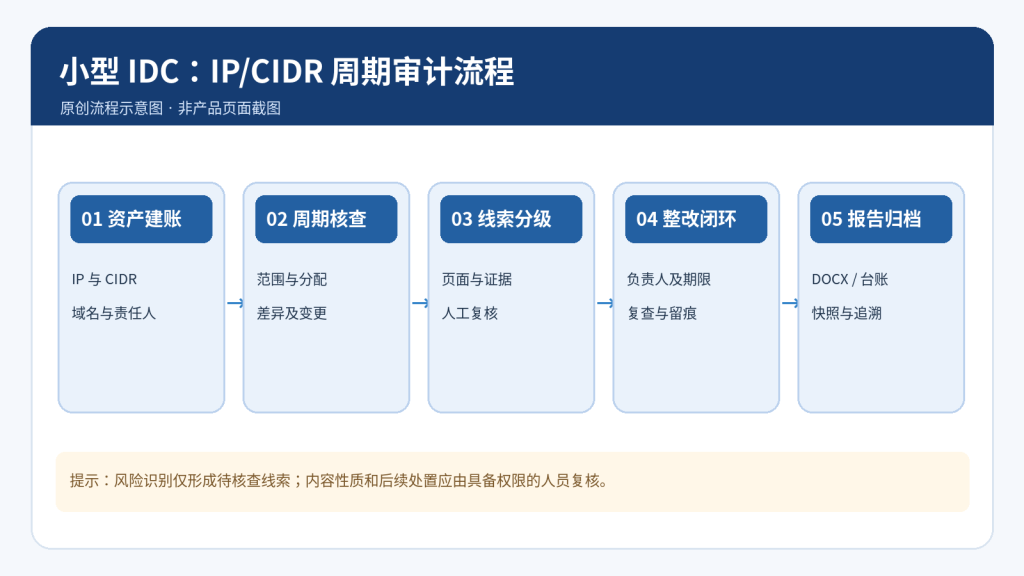
小型 IDC 往往同时管理自有、租用和上游分配的地址段,还要对接服务器、云主机、网站和下游客户。真正难的不是得到一个“IP 地址列表”,而是回答三个连续问题:哪些地址属于当前管理范围、某个风险页面当时由谁负责、整改完成后有哪些可复查证据?这三个问题分别对应资产台账、风险证据和整改报告,任何一环脱节,都可能导致审计记录无法复用。
下面给出一套可由小团队渐进落地的 IP/CIDR 周期审计方法。它既可以从表格起步,也可以接入已有的 IPAM、DNS、主机管理与工单系统;文中的“自动识别”始终指辅助发现线索,不代替人工审核或法律认定。
一、先定义范围:CIDR、IP、业务、责任人必须能互相找到
一条 CIDR 前缀代表一组地址,但并不自动表示这组地址都已分配给同一客户。建议先把资源规划和实际使用区分开来:资源层记录“这段地址从哪里来、谁有使用授权”;分配层记录“哪个 IP/子网在什么时间分配给了谁”;业务层记录“哪个域名、端口和页面指向对应的服务”。
| 台账字段 | 建议记录内容 | 审计用途 |
|---|---|---|
| 前缀与地址 | IPv4/IPv6、CIDR、单 IP、VRF/隔离域 | 核对包含关系、重叠与重复使用 |
| 资源来源 | 自有/租赁/上游分配、合同或授权编号 | 确认实际管理和处置权限 |
| 分配关系 | 客户/业务 ID、机房、实例/设备 ID、生效与回收时间 | 把事件定位到当时的责任人 |
| 网络与应用 | ASN、路由配置参考、DNS、域名、URL、反向解析 | 还原从地址到业务入口的映射 |
| 观察状态 | 检查时间、采集渠道、可访问性、差异和可信度 | 识别资产新增、下线与记录过期 |
| 风险与处置 | 线索类别、证据编号、复核人、工单、整改状态 | 追溯决策、复查和责任闭环 |
管理上最重要的是避免把“分配记录”“解析结果”“一次网页抓取结果”混为单一事实。例如某个域名经由 CDN 解析到边缘节点,DNS 结果只能说明当时的解析路径,不能据此认定该边缘 IP 是客户真实源站。客户归属应优先与分配台账、工单和服务配置交叉核对。
二、用 CIDR 规则把重叠、越界和变化先找出来
CIDR 使用“地址/前缀长度”描述网络,如 192.0.2.0/24。在同一地址管理空间内,192.0.2.64/26 是前者的子网,二者范围存在重叠;如果一项被登记为可独立出售的整段地址,另一项又分配给另一客户,就需要核对授权和分配冲突。这里的地址取自 RFC 5737 规定的文档示例地址,不代表任何真实客户网络。
from ipaddress import ip_network
pool = ip_network("192.0.2.0/24")
assigned = ip_network("192.0.2.64/26")
assert assigned.subnet_of(pool)
assert pool.overlaps(assigned)
实际自动校验建议至少包括:地址格式规范化(含 IPv4/IPv6)、同一 VRF 下重叠检查、子网是否落入授权上级前缀、分配生效/回收时间是否冲突、前缀与设备/客户记录是否存在孤儿关系。不同 VRF 可合法复用私网地址,因此不能简单把所有相同 IP 都当成违规冲突。CIDR 与地址聚合的基础概念可参考 RFC 4632。
三、周期检查要保存“变化”,不只是保存当前结果
对于团队人数有限的 IDC,可把巡检分成三个节奏:资产变更时即时校验;每周抽查新分配、退租和高风险业务;每月做 CIDR 覆盖、域名关联、责任人与未关闭线索的全量对账。以上是运维建议,不是监管部门规定的统一检查周期;具体频率应按合同、业务风险和当地要求确定。
每次检查生成不可覆盖的快照号,例如 audit_id、observed_at、source_system、rule_version、operator,并单独生成本次对上次的差异列表:新增资产、地址归属变化、域名变化、连续不可达、网页内容变更、工单状态迁移。对工具报错、访问受限和无响应要保留原始状态,不能统一写成“网站已关闭”。
审计中的对象应有稳定 ID。这样客户把实例从一个地址迁移到另一个地址时,历史事件仍能挂在原工单和客户标识下,不会因为 IP 变化丢失责任链。NIST/FedRAMP 的 CM-08 也把系统组件清单的当前性、准确性和周期更新作为管理控制的一部分;它可用作设计参考,但不意味着适用于所有地区的同一强制频率。
四、内容风险筛查:从疑似线索进入人工复核
一些 IDC 需要关注涉色情、赌博、毒品交易及诈骗等疑似高风险内容,但页面标题、关键词、图片模型或威胁情报命中只能产生待核查线索。实际判断还受到页面上下文、用途、时间、地域法规与业务归属影响。“自动筛查准确识别违法内容”需要有经过定义的样本集、误报率、漏报率和人工复核机制支撑;没有评测记录时不应承诺准确率。
建议每条线索记录:触发规则或模型版本、可复现的 URL、采集时间、原始证据哈希、风险类别、置信度或命中原因、人工复核结论、必要的复核人及处置依据。将状态区分为 new、needs_review、confirmed_internal、false_positive、remediated、closed,其中内部“确认风险”也不等于司法认定。涉及个人资料或敏感页面的截图、网页内容和访问权限,还应按最小化、访问控制及保留期限管理。
主动访问和扫描仅针对有管理或授权权限的资产;对第三方网站应遵守合同、平台规则及适用法律,限制抓取频次,避免影响业务。使用 CDN、代理、共享 IP 的场景,不应仅凭一条 IP 反向归因到单一客户。
五、整改闭环要从“发现”追到“复查通过”
发现疑似问题后,先生成工单并指定责任角色,再保存通知、整改动作与证据。常见动作包括核查域名与实例归属、通知客户处理问题页面、临时限制业务入口,以及在有合法依据和操作授权的情况下执行相应处置。每一步都应有时间、执行人、理由及回滚或复核说明。
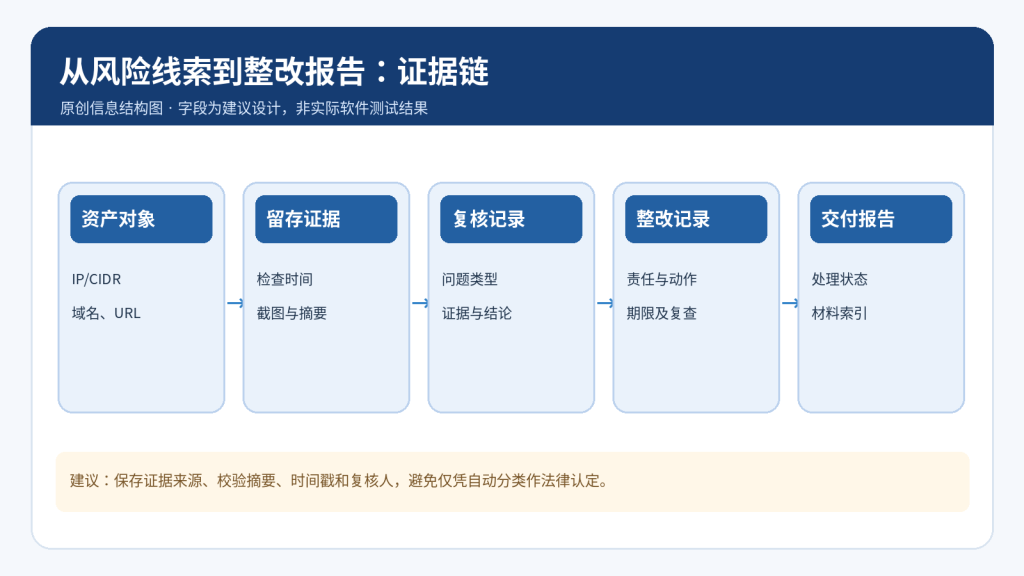
避免只凭“已通知”或“客户口头答复”就关闭工单。至少需要再次访问或查看整改凭证,并确认触发条件已消失、页面或服务状态与处置结论一致;复查失败的工单继续保留开放状态。能够追溯的整改率,应该以经复查关闭的记录数 / 需整改记录数定义,并明确统计窗口,不能把“已派单”当作“已整改”。
六、把审计结果整理成可交付的 DOCX
DOCX 的价值不是把扫描结果复制进 Word,而是方便客户、审计人员和管理者按问题定位到证据。建议封面给出审计范围、时间窗口、执行单位与版本;正文先列资产摘要、覆盖限制与方法,再列风险明细、处置状态和未关闭项,最后给出复核结果与证据索引。完整报告中的每个风险条目建议包含:
- 编号与资产:CIDR / IP、客户或业务 ID、域名与 URL;
- 发现依据:检查时间、规则/模型版本、触发类型与观察结果;
- 证据:截图/网页摘要的文件名、SHA-256、采集者和保留位置;
- 判定:待复核/误报/内部确认等状态及审核者;
- 整改:责任人、截止时间、措施、通知与工单记录;
- 复查:复查时间、检查方法、结论以及异常保留说明。
验收 DOCX 下载能力时,不仅要看能否生成文件,还要检查中文字体、表格跨页、图片清晰度、链接可点击、页眉页码以及长篇报告是否截断。若报告将交给外部客户,还应校验敏感信息脱敏与权限范围。以上是工具选型和验收清单,并非任何具体产品已经通过的测试结果。
七、小型 IDC 从零落地的四步顺序
第一步:先清账。把现有合同/地址分配、DNS、客户 ID 和实例 ID 汇入统一表,找出无责任人、无来源、已退租未回收的条目。第二步:定差异。只覆盖实际受管的 CIDR,建立定期快照和变更通知,把监测异常与实际故障分开。第三步:建复核。为疑似高风险内容建立审核权限与处置工单,不让自动分类直接执行高影响动作。第四步:做交付。先用少量实际工单测试证据完整性和 DOCX 排版,再逐步扩大范围。
评估工具时可以参考投稿提供的 38ip 网络资产检查页面,但应向供应方索取当前功能演示、样本报告、导出文件、误报/漏报说明及日志留存策略,然后按自己的地址段进行受控验收。该站公开联系页还展示 IPv4 与 ASN 等业务,可结合本站已有的 IPv4 租赁合同条件梳理核对管理权限与合同边界;需要补足基础概念时,可阅读 IP 地址与服务器地址技术说明。
八、常见实施疑问
一个 IP 对应多个域名,还能逐站复核吗?
可以。台账应建立“IP/端口/域名/URL/客户/检查时间”的多对多记录,保留共享主机与 CDN 情形,而非把 IP 唯一绑定一个站点。
用户网站已经下线,旧截图还有意义吗?
有。只要具备合法的采集与留存依据,事件发生时的时间戳、哈希、截图和原工单可帮助还原处置过程。是否允许长期保存、保存多久和向谁提供,应另按适用规定与业务制度处理。
风险识别工具误报怎么办?
把误报加入复核和规则调整记录;保存当时的命中版本,不改写旧结论。对于重要业务,不宜根据单一模型结果直接停机或通知为“违法”。
为什么每个月的覆盖率不同?
先确认分母:是授权 IP 总数、实际分配 IP 数、域名数还是可抓取 URL 数。资产扩容、共享 IP、访问限制都会改变覆盖口径。建议把成功、失败、受限与未检查分别统计。
最终,一个合格的审计流程应当让任何一条整改记录都能反查到当时的资产归属、原始证据、人工决策以及复查结果。这比只追求扫描次数或单一内容识别分数,更有助于小型 IDC 提升日常治理的可解释性和交付质量。
交流与讨论