
目录列表关闭,不代表文件就安全
目录浏览通常在目录没有默认索引文件且 Web 服务器允许列目录时发生。关闭 Apache 的 Indexes 或 Nginx 的 autoindex 可减少意外展示,但对直接可访问的文件 URL、错误的备份路径或已公开的敏感文件并没有自动保护作用。
检查顺序与执行建议
先在测试站确认服务器类型与有效配置,Apache 检查对应目录的 Options 设置,Nginx 检查匹配 location 下的 autoindex。随后尝试访问已知的备份文件路径并确认返回拒绝或不存在;部署前备份配置,必要时恢复原设置。
怎么验证“真的关掉了”
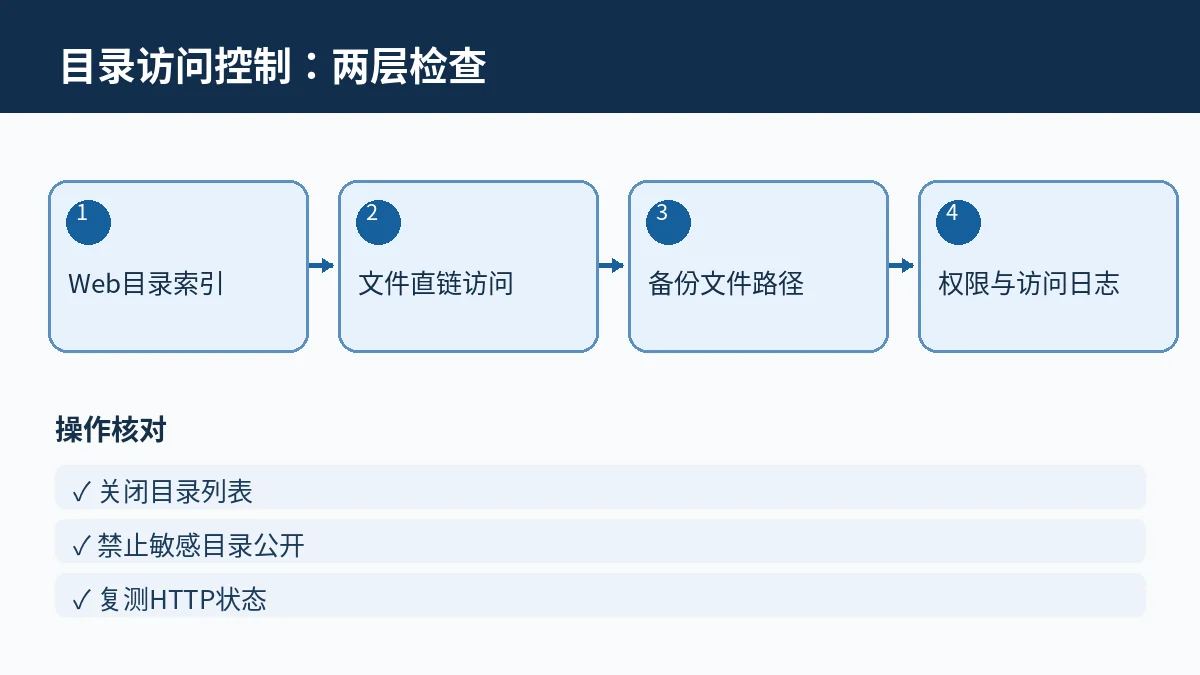
在自己有权管理的测试目录中放置无敏感信息的普通文件,打开目录 URL 时不应看到文件名自动列表;再访问某个明确文件 URL,确认它仍能按授权提供或被拒绝。对 php、zip、sql 等备份文件应采取单独的访问保护。修改服务器配置时先保存原有配置文件,语法检验后再重载。
在实际决策过程中,还可以结合 WordPress 服务器的其他安全措施 进一步对照相邻问题,避免只看单一参数。
下图将上述判断拆为可逐项核对的步骤,建议在修改生产环境前记录初始状态。


交流与讨论3 条评论
评论已关闭。