
越南高防服务器适合考虑东南亚用户访问与业务合规的场景,但“越南”“高防”这两个标签都不自动保证延迟、防护容量和售后质量。评估应独立核验实际部署区域、接入网络与安全服务级别。
先确认实际接入方式
向服务商核对实例是越南物理部署、周边地区节点服务还是通过代理进入越南;不同模式会影响数据驻留、跨境路由与故障诊断。按越南本地、周边东盟国家及目标海外用户分别测业务连接。
对防护能力提出可验证的问题
明确 L3/L4 清洗与 HTTP L7 防护是否同时包含,能否保护特定的 UDP/TCP 业务端口,以及黑洞、误封、源站隐藏和应急工单处理流程。攻击缓解中心的总容量不等于该客户套餐的保障资源。
安全之外还要考虑可运营性
支持通道语言、付款币种、法务条款、备份及迁出能力都会影响长期使用。数据库与管理接口不应直接暴露公网;重要业务需提前设计域名切换、备份恢复和跨地区故障应对。
实施前需要记录的三类证据
| 检查维度 | 应记录的内容 | 操作与验收方法 |
|---|---|---|
| 网络层 | 线路入口和 L3/L4 清洗策略 | 向服务商索取覆盖清单 |
| 应用层 | WAF、BOT 规则和误拦截 | 用授权业务流量验证 |
| 合同 SLA | 触发机制、峰值限制与事件复盘 | 书面确认责任边界 |
确认越南实际部署到数据备份与故障回滚:工作流程图
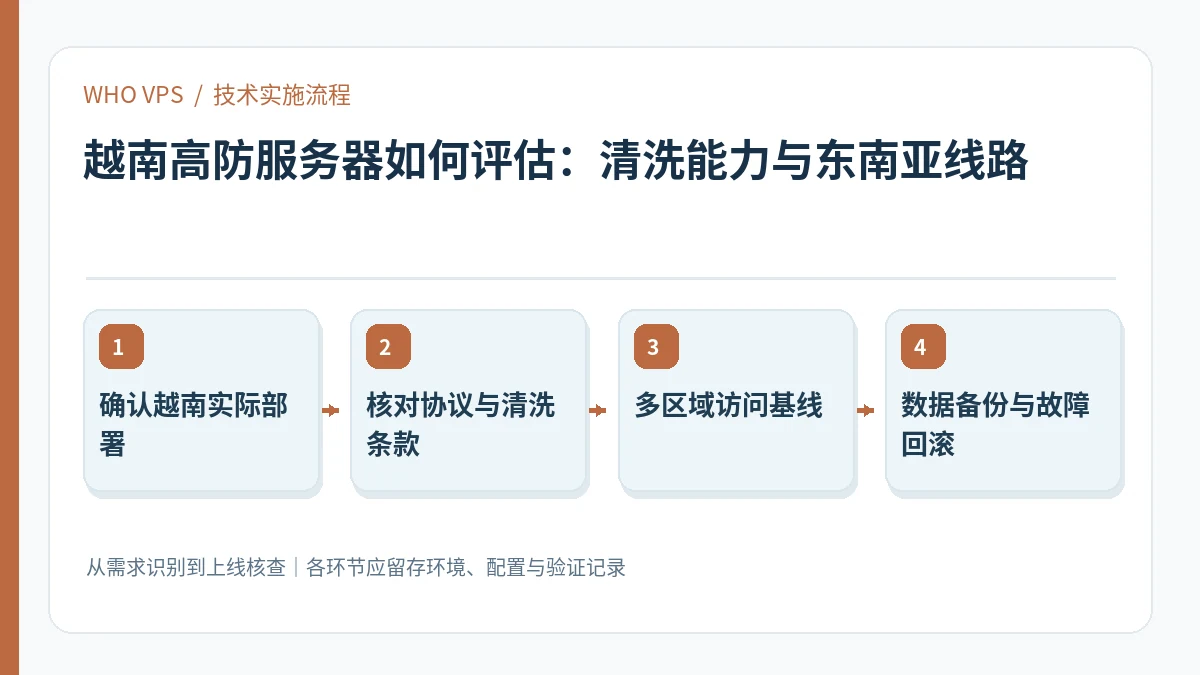
以下流程是落地执行顺序,建议为每一步保留配置快照、操作人和校验结果;在生产环境修改之前先准备恢复路径。
- 确认越南实际部署:明确当前环境与业务目标,列出系统版本、权限、地域和预期负载。
- 核对协议与清洗条款:根据上一阶段信息选择可回退的配置,避免同时修改多个相互影响的变量。
- 多区域访问基线:以受控测试或对照环境验证配置,遇到异常优先查看日志和监控。
- 数据备份与故障回滚:记录结果和剩余限制,把复测触发条件纳入日常巡检。
怎样判断方案有效,以及不适用的情况
验收依据:核对服务商提供的实际机房与合同附件,分区域测 p95 延迟和业务可用性,并测试非攻击条件下的防护规则误报。
使用限制:不能断言所有越南高防机房都提供 Tbps 清洗、硬件防火墙或特定机房认证。
如果观察结果不稳定,先保持业务场景、测试位置与时间段可比,再判断是资源瓶颈、服务边界还是配置错误。缺少可复现的数据时,不应把单次结果外推成稳定收益。
官方资料与进一步阅读
- Cloudflare:DDoS 防护能力和不同保护对象:以产品/项目的现行官方说明为配置与版本核查依据。
- Cloudflare:防护机制与规则体系:以产品/项目的现行官方说明为配置与版本核查依据。


这文章讲得挺实在,越南高防服务器真不是吹的,抗攻击能力杠杠的,延迟低、稳定性强,尤其做跨境业务的,用它简直省心。性价比也高,比欧美那堆贵得离谱的还靠谱。
本文系统梳理了越南高防服务器的核心技术架构与战略价值,论证逻辑清晰,数据支撑充分,尤其在DDoS防御机制与地理部署优势的分析上具有显著参考意义,为区域数字基础设施建设提供了兼具技术深度与实践指导性的范本。
越南高防服务器?听起来像东南亚版“钢铁侠战甲”——防弹又防网,就是不知道能不能顺便防住隔壁邻居的WiFi信号抢夺战!