
企业邮箱最常见的高风险操作之一,是从搜索广告、聊天链接或不明二维码打开伪造登录页。安全登录应先核对采购供应商的官方域名,再检查组织 SSO、多因素验证和异常会话,而不是把任意类似品牌的域名当“官网入口”。
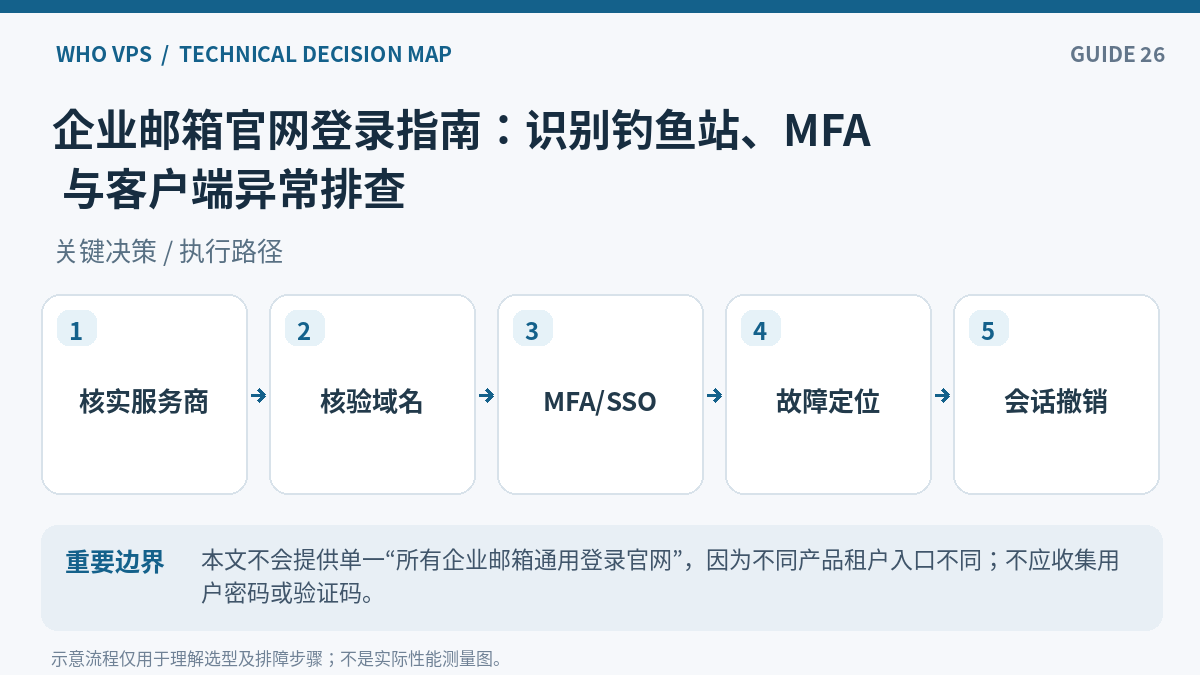
先确认真实服务提供商
企业邮箱可能使用阿里邮箱、腾讯企业邮、网易企业邮箱、Microsoft 365、Google Workspace 或私有 Exchange。管理员应通过采购合同、企业 IT 通知和受控书签发布正确登录入口;普通员工不要按“品牌名称+登录”随机点击搜索结果。
DNS 域名不等于登录地址
MX 记录告诉其他邮件服务器将信发送到哪里,不直接决定用户 Webmail 的登录网站。自定义 mail.example.com 可能代理某个官方平台,但必须验证 HTTPS 证书、租户路由与当前管理策略。
关于“账户层优先强认证”的相关说明,可以参考企业邮箱防盗号:密码策略、MFA、SPF/DKIM/DMARC 和应急响应。
登录失败的排查次序
先判断是账号停用/密码策略、MFA 失效、SSO 重定向、浏览器 Cookie 问题还是平台服务故障。不要反复提交密码导致账户锁定;检查服务状态、设备时间、组织通知和 IT 工单。
客户端配置与安全保护
IMAP/SMTP OAuth、应用密码和传统口令是否支持由供应商与组织策略决定。优先采用现代认证、MFA、短会话和条件访问;管理员保留日志并及时吊销遗失设备会话,避免只修改密码却不撤销长期有效的令牌。
关于“产品名称与入口先分清”的相关说明,可以参考阿里邮箱与 163 企业邮箱区别:企业邮箱开通、MX 配置和安全登录。
按顺序执行的检查清单
- 通过企业 IT 或官方订单确认服务商及准确登录域名。
- 把核验过的 HTTPS 登录地址加入书签,避免跟随不明短链接。
- 首次登录完成 MFA/恢复方式,并启用异常登录通知。
- 遇到错误先记录代码与时间,检查服务公告而非连续暴力尝试。
- 需要手机或客户端时采用官方推荐协议和现代授权方式。
常见问题
MX 记录是不是企业邮箱官网登录域名?
不是,MX 是邮件投递路由;Webmail 入口需查提供商文档。
收件正常但网页无法登录怎么办?
按身份认证、MFA、SSO、账户状态和服务状态逐项排查。
风险、限制与验收口径
本文不会提供单一“所有企业邮箱通用登录官网”,因为不同产品租户入口不同;不应收集用户密码或验证码。
官方资料与核查入口
以下列出可交叉核对的技术资料或服务条款;实际部署还须以所用软件版本、正式合同和自身环境测试为准。


哦,终于等到这份“终极指南”了——毕竟咱们企业邮箱安全靠的不是员工智商,而是这本厚得能当枕头的PDF。2025年了,登录还用“复杂密码+定期更换”,真不怕用户把账号锁死在“我忘了密码”的地狱里?建议下次附赠一张《如何不被自己搞崩系统》的说明书,毕竟这指南本身,就是最完美的反面教材。
面对2025年企业邮箱与官网安全新标准,技术迭代速度令人瞩目。然而,中小型企业是否具备同步升级的能力?在追求高效登录与数据加密的同时,用户隐私边界如何界定?这一指南能否真正实现“普适性”落地,仍需实践检验。
本文以技术演进视角系统梳理了企业邮箱与官网认证机制的迭代路径,从SMTP/TLS加密到OAuth 2.0多因素认证的部署,凸显了零信任架构在身份验证环节的关键作用,具备显著的工程参考价值。