
企业邮箱是账号找回、合同、付款通知和客户沟通的入口,一旦被接管,损失通常远不止几封邮件。有效防线应覆盖登录身份、域名防伪、管理员权限与事后取证,而不是只要求员工定期更换一个复杂密码。
账户层优先强认证
管理员和财务邮箱优先采用抗钓鱼多因素验证、受控设备与条件访问;避免跨站重复密码,必要时使用密码管理器。管理员应保留紧急恢复账户,日常不使用全局高权限身份收发邮件。
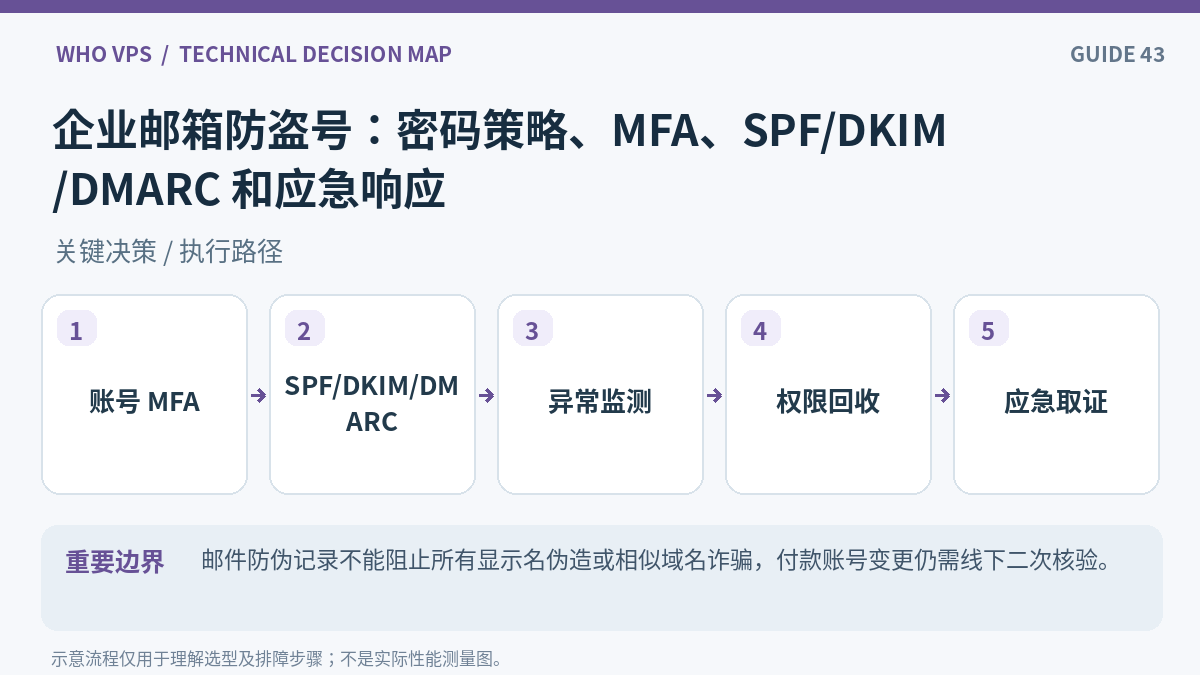
发信域名防伪三件套
SPF 声明授权发件服务器、DKIM 为邮件提供域名级签名、DMARC 指定对身份未对齐邮件的处理策略并提供汇总报告。三者要结合真实 SMTP 供应商配置;直接设置严格拒收策略而未梳理合法第三方邮件,可能使通知系统大量退信。
关于“先确认真实服务提供商”的相关说明,可以参考企业邮箱官网登录指南:识别钓鱼站、MFA 与客户端异常排查。
邮件被入侵后的处置次序
发现异常转发规则、未知 OAuth 授权、陌生登录位置或突然的大量外发时,先隔离会话/令牌、保护高权限账号并保全审计记录,再重置凭据与检查邮箱转发、代理、应用密码、收件规则及财务受骗风险。
持续治理的重要性
建立离职账号及时冻结、共享邮箱权限最小化、邮件归档与 DLP 策略、支付指令二次核验,以及年度钓鱼演练。邮件服务器位置与邮箱安全有关,但并不能替代账户保护和域名认证。
关于“产品名称与入口先分清”的相关说明,可以参考阿里邮箱与 163 企业邮箱区别:企业邮箱开通、MX 配置和安全登录。
按顺序执行的检查清单
- 清点管理员、财务、客服和共享邮箱,落实最小权限。
- 为高风险账户启用 MFA、设备管理与登录审计。
- 梳理所有合法发信系统,分阶段配置 SPF、DKIM、DMARC。
- 审查异常转发规则、OAuth 授权及对外发信日志。
- 制定被盗号时的冻结会话、通知客户及资金二次确认预案。
常见问题
配置 DMARC 就不会再收到诈骗邮件吗?
不能,它主要约束域名身份验证,不阻断所有冒充和社会工程攻击。
邮箱密码被改后还可能有风险吗?
有,持续有效的会话令牌、隐藏转发规则及恶意 OAuth 应用都应检查。
风险、限制与验收口径
邮件防伪记录不能阻止所有显示名伪造或相似域名诈骗,付款账号变更仍需线下二次核验。
官方资料与核查入口
以下列出可交叉核对的技术资料或服务条款;实际部署还须以所用软件版本、正式合同和自身环境测试为准。


这年头企业邮箱安全比守护皇位还难,密码要复杂得像古文,服务器选得像挑对象——一个不靠谱,整个公司都得“被黑”上热搜。建议下次指南改名叫《如何让黑客也犯愁的迷惑行为大赏》!
读完这篇指南,我迫切希望作者能推出一个互动式密码强度测试工具,嵌入在文章页面中。顺便加个“服务器安全等级评分”小模块,让用户一键对比不同服务商的防护能力——这不仅能提升阅读体验,更能真正帮企业做出明智选择。
瞎逼
🔄 持续关注