
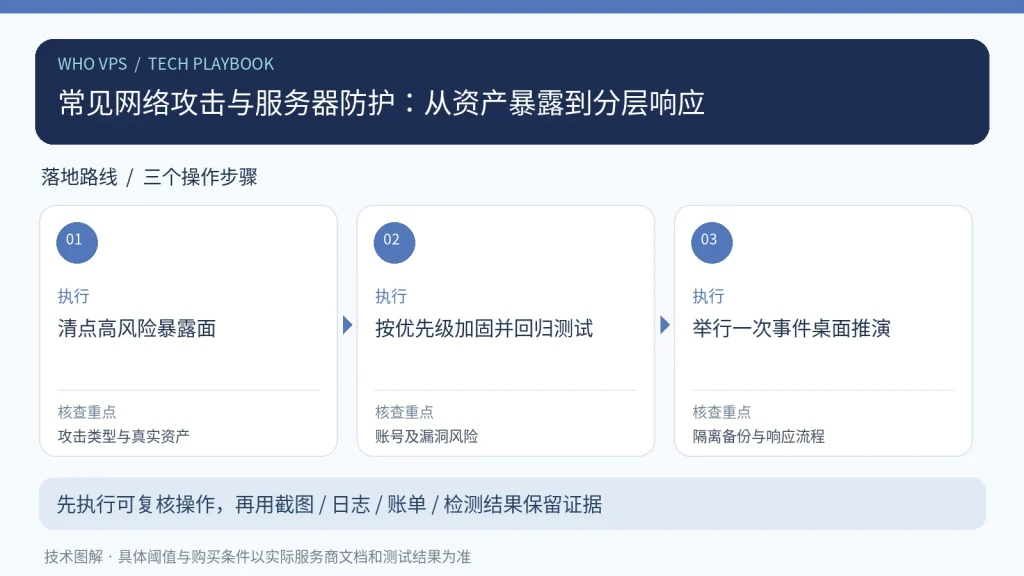
网络攻击有不同的进入路径:凭证盗取、漏洞利用、恶意附件、DDoS和供应链问题。安全建设应按影响范围和可执行性排序,而不是把某个产品说成全能平台。
第一步是减少暴露面
登记互联网开放端口、管理账号、应用版本和第三方集成;使用多因素认证、最小权限、补丁计划及受限运维入口。不要把RDP、数据库或管理控制台直接长期暴露给公网。
按威胁部署对应防护
DDoS需要清洗和容量机制,Web漏洞需要代码修复与WAF辅助,勒索软件重点在备份隔离、终端保护和权限控制。安全日志应能关联账号、IP、时间线与异常行为。
组织响应比告警数量更重要
预设分级、联系人、证据保留、密钥轮换和服务恢复步骤。定期评估漏报与误报,确保紧急封禁不会无差别阻断真实客户。
上线或采购前的核对清单
| 检查项目 | 操作与验收 |
|---|---|
| 攻击类型与真实资产 | 清点高风险暴露面;请保留与该步骤相应的截图、日志或服务条款供复核。 |
| 账号及漏洞风险 | 按优先级加固并回归测试;请保留与该步骤相应的截图、日志或服务条款供复核。 |
| 隔离备份与响应流程 | 举行一次事件桌面推演;请保留与该步骤相应的截图、日志或服务条款供复核。 |
发现恶意登录日志应如何响应?
一次失败登录并不等于系统被攻破。先判断来源分布、失败密度与是否有成功登录、提权或异常进程,再冻结高风险令牌、轮换凭证并做镜像和日志保全。后续再通过MFA、最小权限、补丁与监控建立长期防线。
限制条件与风险提醒
对云防护厂商的功能与价格评价应基于具体版本和合同,不存在通用零风险方案。
参考依据与延伸阅读
以下资料可用于复核概念与条件,具体产品功能及地区网络表现仍需实测或核对服务商合同:
- OWASP Web Security Testing Guide:安全测试应基于授权范围、方法与可复验整改。
- NIST SP 800-207 零信任架构:最小权限、持续验证与身份边界而非单纯可信内网。
站内延伸阅读:台湾Web服务器安全审计:资产梳理、漏洞扫描与整改闭环;网页劫持怎么排查:DNS、浏览器插件、源站与重定向。
先缩小暴露面,再分层处置,顺序靠谱。尤其支持“不把RDP和数据库长期裸露公网”;安全不是装个WAF就完事,还要看账号权限、漏洞修复时效和能否恢复数据。