
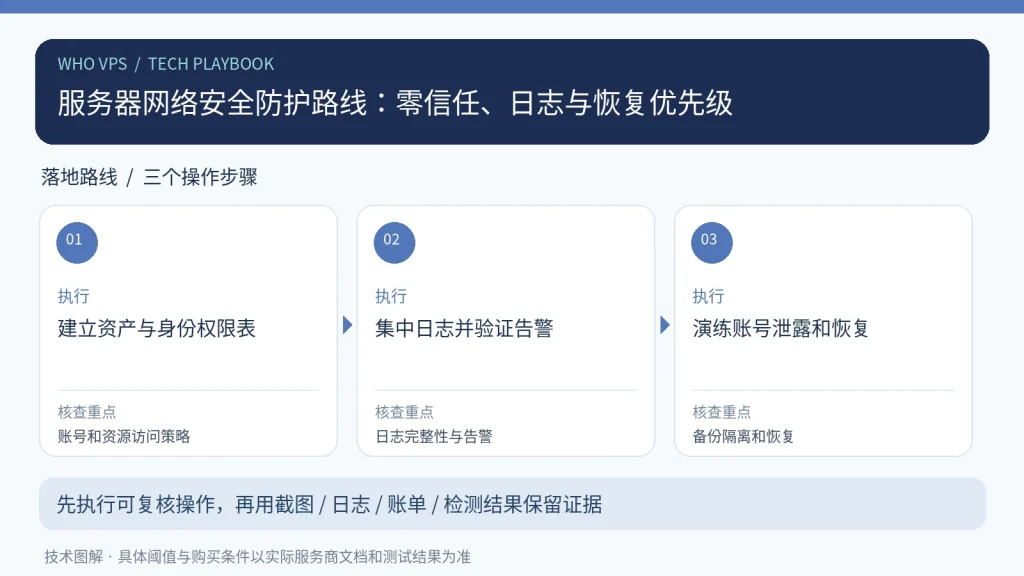
网络安全不应以追逐新术语为起点。零信任强调对每次资源访问的身份、设备和授权进行判断;日志和备份则让组织能够及时发现并处理问题。
把资源和身份作为控制中心
按系统敏感度梳理员工、管理员、服务账号与机器身份,落实强认证、最小权限与定期复核。内网地址和VPN连接不等于自动可信。
建立可观测的安全基础设施
统一采集身份登录、云审计、Web访问、WAF与系统事件,设置时间同步和留存策略。告警应结合资产风险而非只看事件数量,优先保证审计数据不可被普通业务账号修改。
恢复能力同样属于安全措施
离线或跨账号备份、密钥轮换、紧急封禁与恢复演练是勒索和误操作之后的关键。对AI检测产品保持可复核、可解释的告警和回退策略。
上线或采购前的核对清单
| 检查项目 | 操作与验收 |
|---|---|
| 账号和资源访问策略 | 建立资产与身份权限表;请保留与该步骤相应的截图、日志或服务条款供复核。 |
| 日志完整性与告警 | 集中日志并验证告警;请保留与该步骤相应的截图、日志或服务条款供复核。 |
| 备份隔离和恢复 | 演练账号泄露和恢复;请保留与该步骤相应的截图、日志或服务条款供复核。 |
零信任是否意味着再也不需要防火墙?
零信任强调按身份、设备状态和资源策略持续授权,不等于取消网络分段、边界过滤或备份。落地时先保护远程管理接口、关键数据库和自动化凭证,对每次访问保留日志,再逐步覆盖内部应用;过于复杂而无人维护的策略反而可能增加运营风险。
限制条件与风险提醒
零信任是架构原则,不意味着安装一款产品就实现“零风险”。
参考依据与延伸阅读
以下资料可用于复核概念与条件,具体产品功能及地区网络表现仍需实测或核对服务商合同:
- OWASP Web Security Testing Guide:安全测试应基于授权范围、方法与可复验整改。
- NIST SP 800-207 零信任架构:最小权限、持续验证与身份边界而非单纯可信内网。
把可恢复性放在安全计划前排,很赞。零信任口号容易写,异地不可变备份的定期恢复演练却常被省掉;建议给每类系统定清楚RTO/RPO,而不只是写“已备份”。