
“智能化安全”不能代替基本功。对经营网站和服务器的团队来说,资产台账、管理员身份验证、定期修补漏洞、备份演练与事件响应,比未经验证的 AI 防御宣传更能落地。
从可被攻击的资产开始
先列出域名、服务器公网端口、云账号、证书、数据库和第三方 API。每项标明负责人、所属环境、允许暴露范围和最后一次确认日期。攻击面不清楚时,即使部署多款扫描器也可能遗漏长期无人维护的入口。
把身份与补丁作为第一层防线
生产环境默认关闭不必要的管理端口;管理员采用多因素认证及最小权限角色。补丁管理按风险分级,明确紧急漏洞修补窗口以及无法立即升级时的隔离措施。对供应链依赖包保存版本清单,升级前在测试环境验证兼容性。
监测要接到响应流程
集中收集认证失败、权限变更、WAF 拦截、异常流量与备份失败事件;为告警定义通知人、判定标准和应急联系人。一次演练至少回答:如何隔离实例、怎样保全日志、多久可以从独立备份恢复。
实施前需要记录的三类证据
| 检查维度 | 应记录的内容 | 操作与验收方法 |
|---|---|---|
| 暴露面 | 互联网开放端口、账号和资产清单 | 从授权外部网络抽查 |
| 控制措施 | MFA、补丁、WAF/ACL 日志 | 针对已知风险做最小化验证 |
| 响应效果 | 备份恢复时长、告警到处置时长 | 执行桌面演练而非只看配置 |
发现资产到备份恢复演练:工作流程图
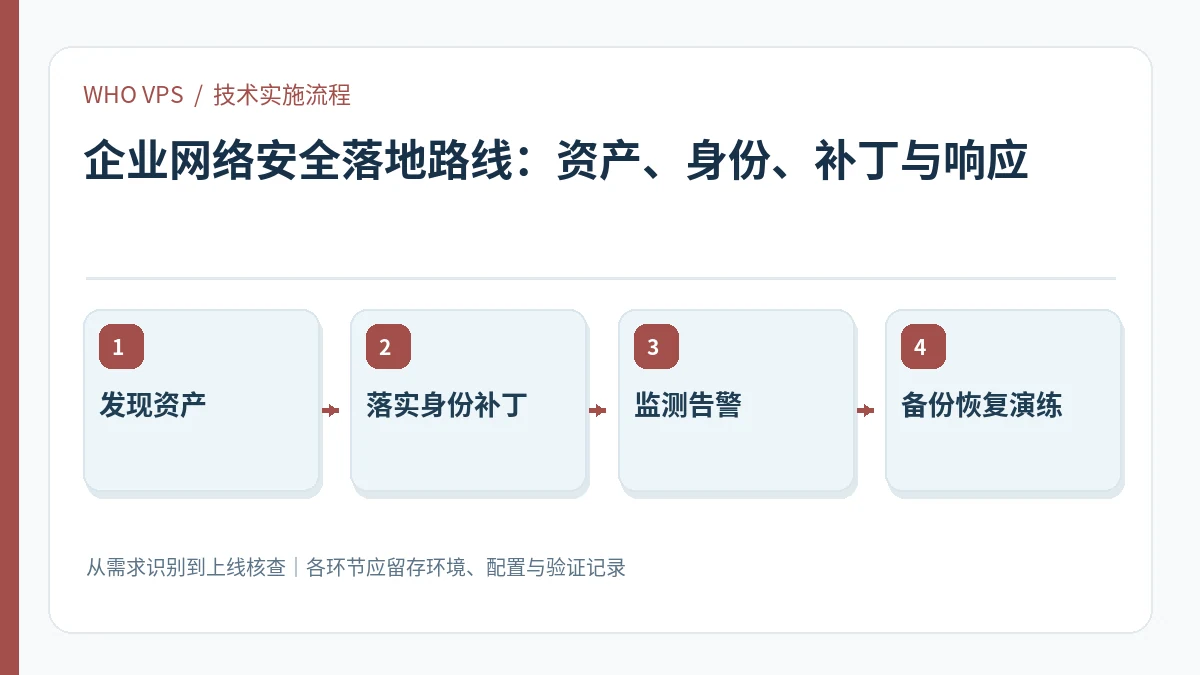
以下流程是落地执行顺序,建议为每一步保留配置快照、操作人和校验结果;在生产环境修改之前先准备恢复路径。
- 发现资产:明确当前环境与业务目标,列出系统版本、权限、地域和预期负载。
- 落实身份补丁:根据上一阶段信息选择可回退的配置,避免同时修改多个相互影响的变量。
- 监测告警:以受控测试或对照环境验证配置,遇到异常优先查看日志和监控。
- 备份恢复演练:记录结果和剩余限制,把复测触发条件纳入日常巡检。
怎样判断方案有效,以及不适用的情况
验收依据:每季度做一次无害的桌面演练,检查“发现—研判—隔离—恢复—复盘”是否有明确责任人与时间记录。
使用限制:不应将“采用 AI 安全系统”表述为零入侵或自动满足所有行业合规要求。
如果观察结果不稳定,先保持业务场景、测试位置与时间段可比,再判断是资源瓶颈、服务边界还是配置错误。缺少可复现的数据时,不应把单次结果外推成稳定收益。
官方资料与进一步阅读
- NIST:网络安全治理与风险管理框架:以产品/项目的现行官方说明为配置与版本核查依据。
- Cloudflare:DDoS 防护能力和不同保护对象:以产品/项目的现行官方说明为配置与版本核查依据。


《2025网络安全新时代:深度技术解析与优化策略指南》精准把握行业脉搏,系统梳理AI驱动、零信任架构与自动化响应等核心趋势,为企事业单位提供可落地的技术升级路径与战略决策参考,是面向未来安全防护的高价值行动纲领。
如星河倾泻于数字之海,此文以智识为舟,溯流而上,将2025年的网络安全图景绘成一幅光影交织的诗篇。技术如墨,策略似韵,字里行间皆是未来之息的轻吟。
本文系统梳理了2025年网络安全核心趋势,聚焦零信任架构、AI驱动防御与自动化响应,提出可落地的技术优化路径,兼具前瞻视野与实战指导价值。
⚖️ 平衡观点
2025年网络安全?别慌,咱的密码还是“123456”加个生日,黑客看了都得笑出声——毕竟,连AI都分不清你是真用户还是“人形验证码”。