
当用户问“证书在哪里查看”,可能是想看浏览器当前拿到的证书,也可能要检查服务器上的文件、CA 签发记录或自动续期状态。不同入口的数据不一定相同,尤其在 CDN、多节点和反向代理部署中。
浏览器看到的是对外服务证书
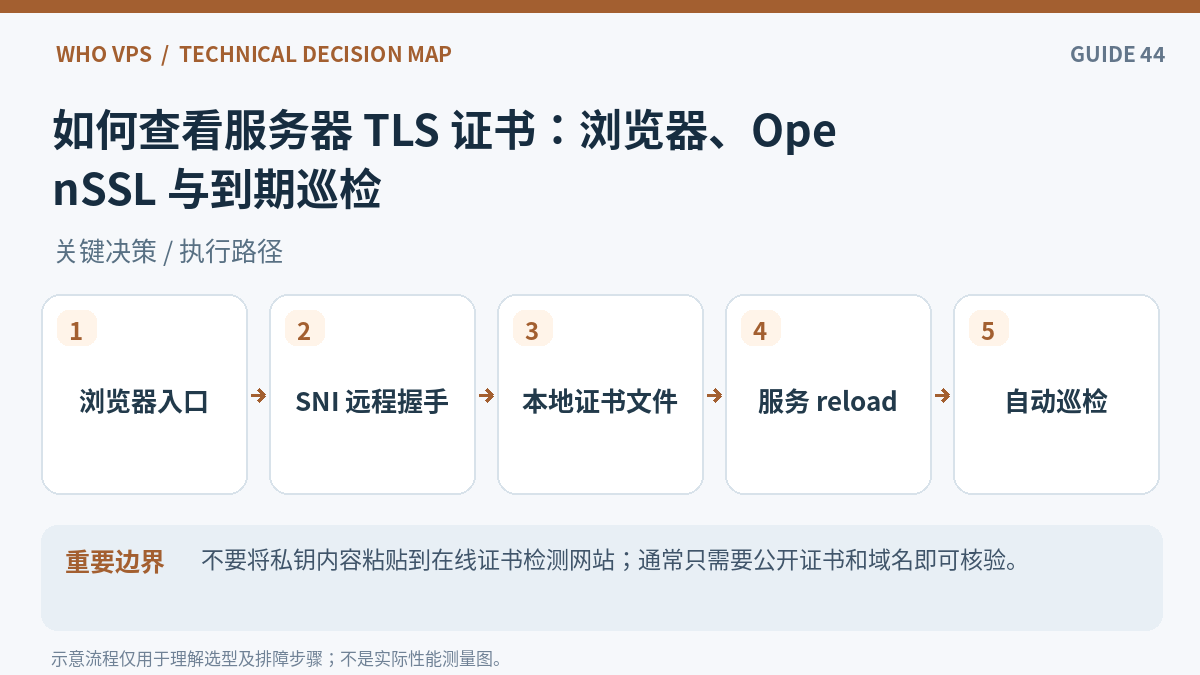
通过浏览器连接安全信息可查看当前域名、证书颁发者、有效时间及链。浏览器证书信息对应当前网络入口,不保证直接反映源站安装了什么证书;如果走 CDN,多数情况下看到的是 CDN 边缘证书。
OpenSSL 远程核验
使用 openssl s_client -connect 域名:443 -servername 域名 对指定 SNI 做 TLS 握手,查看 PEM 链,再用 openssl x509 -noout -dates -subject -issuer 解析证书。测试时显式开启证书链校验,区分“收到证书”与“已通过校验”。
关于“有效期不是所有证书都相同”的相关说明,可以参考SSL/TLS 证书有效期新规与续期策略:2026—2029 时间表。
本地证书文件与服务配置
Nginx ssl_certificate 与 ssl_certificate_key 指向文件路径;Apache 与负载均衡有各自配置方式。检查文件权限、证书链拼接及服务 reload 状态,避免只看到新文件却未确认业务进程使用它。
证书资产巡检怎么做
建立包含域名、环境、入口端口、CA、签发方式、NotAfter 与责任人的列表,按公网实际握手检测剩余有效期并与自动续期结果交叉验证。对于多个 VIP、区域和证书别名,分别收集结果以减少遗漏。
关于“先选验证方式”的相关说明,可以参考免费 SSL 证书申请与自动续期:HTTP-01、DNS-01 和 Nginx 配置。
按顺序执行的检查清单
- 从外部浏览器查看访问域名是否正确,以及当前证书有效期。
- 对域名和端口指定 SNI,使用 OpenSSL 查看叶子证书与链。
- 检查服务配置文件指向的证书路径和文件访问权限。
- 在续期后重载服务,复核公网证书序列号和到期时间。
- 为不同区域、CDN 及源站入口建巡检资产清单与到期提醒。
可直接复核的命令或配置示例
以下命令只用于对应系统和实际配置的核查;包含示例域名、路径或版本的地方,应先按自身环境替换并确认权限。
openssl s_client -connect example.com:443 -servername example.com -verify_return_error </dev/null | openssl x509 -noout -subject -issuer -dates
sudo nginx -T | grep -E "ssl_certificate(_key)?"
常见问题
证书已续期但浏览器还是旧证书?
可能是 Nginx 未 reload、负载均衡节点漏更新或 CDN 仍提供边缘证书。
证书到期时间与域名注册到期时间相同吗?
不同,一个属于 TLS 凭据生命周期,另一个属于域名注册管理。
风险、限制与验收口径
不要将私钥内容粘贴到在线证书检测网站;通常只需要公开证书和域名即可核验。
官方资料与核查入口
以下列出可交叉核对的技术资料或服务条款;实际部署还须以所用软件版本、正式合同和自身环境测试为准。


📊 结构清晰